
Quando si pensa alle minacce estorsive nel mondo nel mondo IT, la mente va subito alle minacce da ransomware.
Siamo d’accordo, il termine ransom in inglese significa esattamente riscatto, ed è la clausola imposta dai malware di tipo ransomware per ottenere (difficilmente) lo “sblocco” dei dati presi in ostaggio crittograficamente dallo strumento di attacco. Anche i numeri fanno pendere l’ago della bilancia verso questa identificazione, in quanto questa è la forma più frequente di attacco a cui siamo esposti noi comuni mortali.
Ma di cyber riscatti ne esistono varie forme e non tutti gli agenti di minaccia si specializzano nell’utilizzo di ransomware quali strumenti per realizzare un guadagno dalla loro attività criminale.

Vi siete mai chiesti come fa Windows a sapere che un certo file lo avete scaricato da Internet?
L’informazione deve risiedere da qualche parte, altrimenti un file sarebbe esattamente come tutti gli altri, un file locale.
Ebbene, questa caratterizzazione avviene per mezzo di una funzionalità di sicurezza introdotta con Internet Explorer (ma che è propria di tutti gli altri browser e molti altri software in uso su Windows) e viene rispettata da molti programmi (tutta la suite Office, per esempio, e soprattutto Windows Defender) durante l’apertura del documento scaricato: la funzionalità è comunemente indicata (ma non è un nome ufficiale) Mark-of-the-Web (MOTW) e consente di associare al file scaricato l’origine (quindi anche l’URI) dello stesso.
Secondo quali siano i tipi di file, il MOTW viene realizzato con strumenti differenti; ad esempio, nei file HTML il MOTW è semplicemente ottenuto aggiungendo (lo fa il browser che esegue il download) un commento HTML nella forma <!—save from url: ….

Negli ultimi anni il termine è divenuto sempre più protagonista della cronaca, sociale e politica.
Il problema dell’informazione è un problema antico: malafede, fini secondari, “veline”, connivenze, interessi. Tutto ha sempre minato la credibilità dell’informazione, quella “certa informazione” che non si sa mai quale sia, e che è sempre differente da “quell’altra”, quella che dovrebbe essere buona, garantita, certa. Ma come orientarsi?
Fake news è dunque un termine anglosassone per qualcosa che conosciamo da sempre, diffidiamo da sempre (con quell’istinto al complotto, alla dietrologia che un po’ stuzzica tutti) e con cui conviviamo da sempre. Se vogliamo però, fake news identifica una particolare forma di informazione drogata, quella costruita “scientificamente” con l’intento di ingannare, con l’intento di raggiungere un fine all’insaputa dei fruitori (e non semplice approvazione come nei giornali di partito che parlano “ad una parte”, accomodanti e sollecitanti).

Estate torrida in tutti i sensi: anche nel mondo della cybersecurity si respira con affanno, e non è per il solo caldo.
Tra i big vendor alle prese con problemi di sicurezza, questa volta tocca a VMWare che ha realizzato una serie di correzioni in tutta una serie di suoi prodotti, un lavoro intenso a correzione di vulnerabilità serie.
Se ne ha notizia con il bollettino VMSA-2022-0021 (https://www.vmware.com/security/advisories/VMSA-2022-0021.html) da parte della softwarehouse di Palo Alto in cui si indicano ben 10 CVE con un intervallo di criticità tra il 4.7 e il 9.8. Diversi i prodotti coinvolti: VMware Workspace ONE Access (Access), VMware Workspace ONE Access Connector (Access Connector), VMware Identity Manager (vIDM), VMware Identity Manager Connector (vIDM Connector), VMware vRealize Automation (vRA), VMware Cloud Foundation e vRealize Suite Lifecycle Manager.
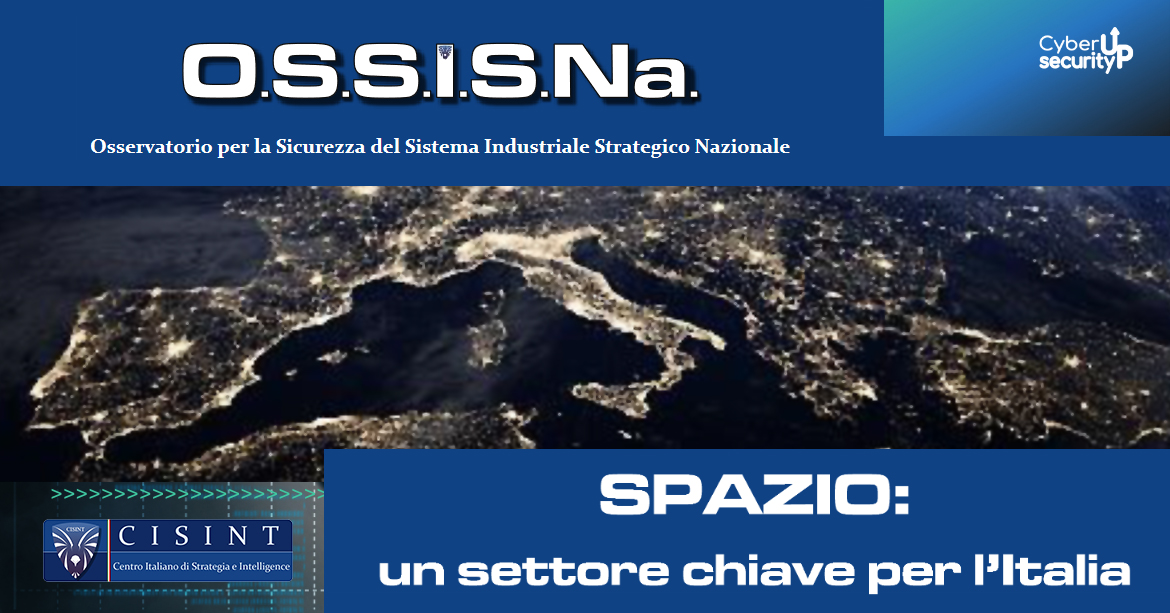
La corsa allo Spazio sta vivendo una nuova fase di impetuoso sviluppo e molti Paesi tra cui Stati Uniti, Cina, India, Russia, Europa e Giappone stanno partecipando attivamente con progetti tanto ambiziosi quanto romantici. Si pensi ad esempio alla volontà degli Stati Uniti di far tornare l’uomo sulla Luna oppure il primo viaggio verso il pianeta rosso. Naturalmente esistono anche interessi particolari di natura geopolitica, strategica ed economica a giustificare l’impegno dei Paesi in questo rilevante ambito scientifico. Lo studio pone in risalto, anche grazie alle opinioni espresse da Marcello Spagnulo, come e perché la sfida tra i Paesi sia divenuta oggi ancora più intensa e strategicamente rilevante per il nostro Sistema Paese.
Leggi il documento completo sul sito CSINT
La terza edizione di HackTheBank Competition sta per arrivare.
La competizione di ethical hacking organizzata da CyberSecurityUP, brand di Fata Informatica S.r.L., lancia nuovamente la sua sfida a tutti coloro che intendano cimentarsi con l’ethical hacking.
Visto il successo delle precedenti edizioni, il tema dell’applicazione bancaria evidentemente stuzzica la fantasia degli aspiranti Ethical Hacker, e dunque anche quest’anno la competizione rinnova il tema cavallo di battaglia, ossia l’attacco ad un portale bancario, in questo caso spingendosi oltre e orientando la caccia alle funzionalità di home banking offerte dallo stesso.
Dopo il grande lavoro effettuato ad aprile di quest’anno per risolvere una grande quantità di problemi, anche questo mese di luglio è stato rovente per Oracle.
Con la Critical Patch Update (CPU) July 2022 19 ha dato soluzione a ben 188 vulnerabilità note censite in altrettanti CVE.
Si è trattato ancora una volta di un impegno notevole per la sicurezza che ha prodotto ben 349 aggiornamenti di sicurezza in 32 differenti famiglie di prodotti del vendor.
In particolare parliamo di 66 correttivi per vulnerabilità definite critiche, 146 correttivi per vulnerabilità definite di gravità elevata, 133 correttivi per vulnerabilità di gravità media e 4 per vulnerabilità di criticità bassa.

Con l’aggiornamento di luglio 2022, Microsoft ha corretto una grande quantità di vulnerabilità su differenti suoi software.
4 di queste sono critiche e 79 importanti, e le ritroviamo sia su software desktop/server che nell’ecosistema Azure.
Per quanto riguarda il tipo di vulnerabilità, abbiamo al solito differenti tipologie, ma spicca in questa occasione la grande presenza di problemi di Elevazione dei Privilegi, che è all’origine di ben 51 delle vulnerabilità corrette con questo rilascio. Segue la sempre presente Esecuzione di Codice Remoto (Remote Code Execution), con 12 vulnerabilità risolte. Insomma, ne abbiamo per tutti i gusti.
Ancora exploit attivi in natura per i prodotti delle grandi software house.
Questa volta è il turno di Google, come è stato per Apple, per Microsoft e prima ancora di nuovo Google. Il fenomeno è ormai di natura ciclica. Può essere visto come un fenomeno negativo (per la grande pressione sui software maggiormente utilizzati da noi utenti), ma anche come fenomeno estremamente positivo (le grandi società hanno preso sul serio le minacce è hanno un profilo maggiormente reattivo).
Anche in questo caso si tratta di un bug in Chrome, il popolare browser di Google, presenza indiscussa su molti dispositivi e sistemi: il bug colpisce il motore WebRTC (tecnologia basata su HTML5 per consentire videochat in tempo reale nel browser) e consente agli attaccanti di eseguire codice arbitrario.
Il principio del commercio elettronico (e-commerce) non è una novità, e affonda le radici negli anni ’70 ed ’80 con varie forme di “telemarketing”. Ma è ovviamente il World Wide Web negli anni ’90 del secolo scorso a forgiarne la formula che tutti noi oggi conosciamo.
Oggi compriamo tutto online, ma forse non tutti ricordano che il fenomeno nacque invece attorno ad un unico prodotto: il libro (all’epoca) cartaceo. Fu così per i primi negozi virtuali online: Book Stacks Unlimited (1992) e per Amazon (1995: in origine il garage di Jeff Bezos, letteralmente).
Sappiamo dove è arrivata la scommessa del trentenne Bezos: Amazon oggi è una realtà imprenditoriale gigantesca e Bezos è uno degli uomini più ricchi del mondo.
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.