
Le autorità statunitensi hanno annunciato il sequestro giudiziario di due domini collegati a NightmareStresser, un servizio DDoS for hire noto anche come booter o stresser. I domini coinvolti sono nightmare-stresser.com e nightmarestresser.org e ora mostrano un banner di sequestro legato a una operazione internazionale con il supporto di forze dell’ordine statunitensi e canadesi.
La minaccia informatica legata alla persona hacktivist Handala Hack è stata collegata a un backdoor basato su Telegram chiamato HEAVYGRAM e a un tool Windows in Delphi noto come CRUDEEXCLUDE. Il quadro descrive una catena di infezione a più fasi che combina social engineering, applicazioni camuffate e tecniche di difesa evasiva, con l’obiettivo di ottenere accesso persistente e raccogliere informazioni sensibili.
Le aziende russe sono finite nel mirino di tre cluster di minacce informatiche che combinano backdoor modulari, ransomware multipiattaforma e wiper distruttivi. Le attivita osservate mostrano come gli attaccanti puntino sempre piu spesso a ottenere accesso iniziale tramite credenziali valide rubate e poi a muoversi lateralmente nella rete fino al controllo dell infrastruttura Active Directory.
Una nuova campagna di attacco sta prendendo di mira siti WordPress che utilizzano il plugin premium WooCommerce Wholesale Lead Capture, sfruttando una vulnerabilità critica identificata come CVE 2026 27540 con punteggio CVSS 9.8. Il plugin, diffuso in migliaia di installazioni attive, contiene un problema di caricamento arbitrario di file che consente a un aggressore non autenticato di caricare file malevoli sul server e arrivare fino alla remote code execution.
Silk Road 2.0 è una delle storie più emblematiche legate al dark web e al cybercrime. Nato nel novembre 2013, poche settimane dopo la chiusura del Silk Road originale da parte dell’FBI e l’arresto del suo fondatore, questo marketplace illegale ha cercato di raccogliere la stessa eredità puntando su anonimato, crittografia e pagamenti in criptovalute.
BambooToken è una nuova famiglia di malware multipiattaforma che sfrutta il protocollo MQTT come canale di comunicazione per il comando e controllo (C2) di sistemi Windows e Linux. MQTT è un protocollo leggero basato sul modello publish/subscribe, molto diffuso in ambito IoT, e proprio questa natura lo rende interessante per gli attaccanti che cercano traffico di rete meno sospetto e più facile da instradare.
Una nuova campagna di malware bancario in Brasile sta attirando l’attenzione per la sua capacità di dirottare Google Chrome e Microsoft Edge tramite estensioni malevole. Il toolkit, identificato come KREMLIN e associato a un attore monitorato con la sigla REF9334, risulta attivo almeno da maggio 2025.
Le agenzie di cybersicurezza di Stati Uniti, Regno Unito e Paesi Bassi hanno descritto una campagna di cyber spionaggio attribuita ai servizi di intelligence iraniani che utilizza un malware Windows controllato tramite Telegram. Il codice malevolo viene indicato con nomi diversi nei report tecnici, ma l’obiettivo è unico: colpire dissidenti, giornalisti, attivisti e persone considerate di interesse anche fuori dall’Iran.
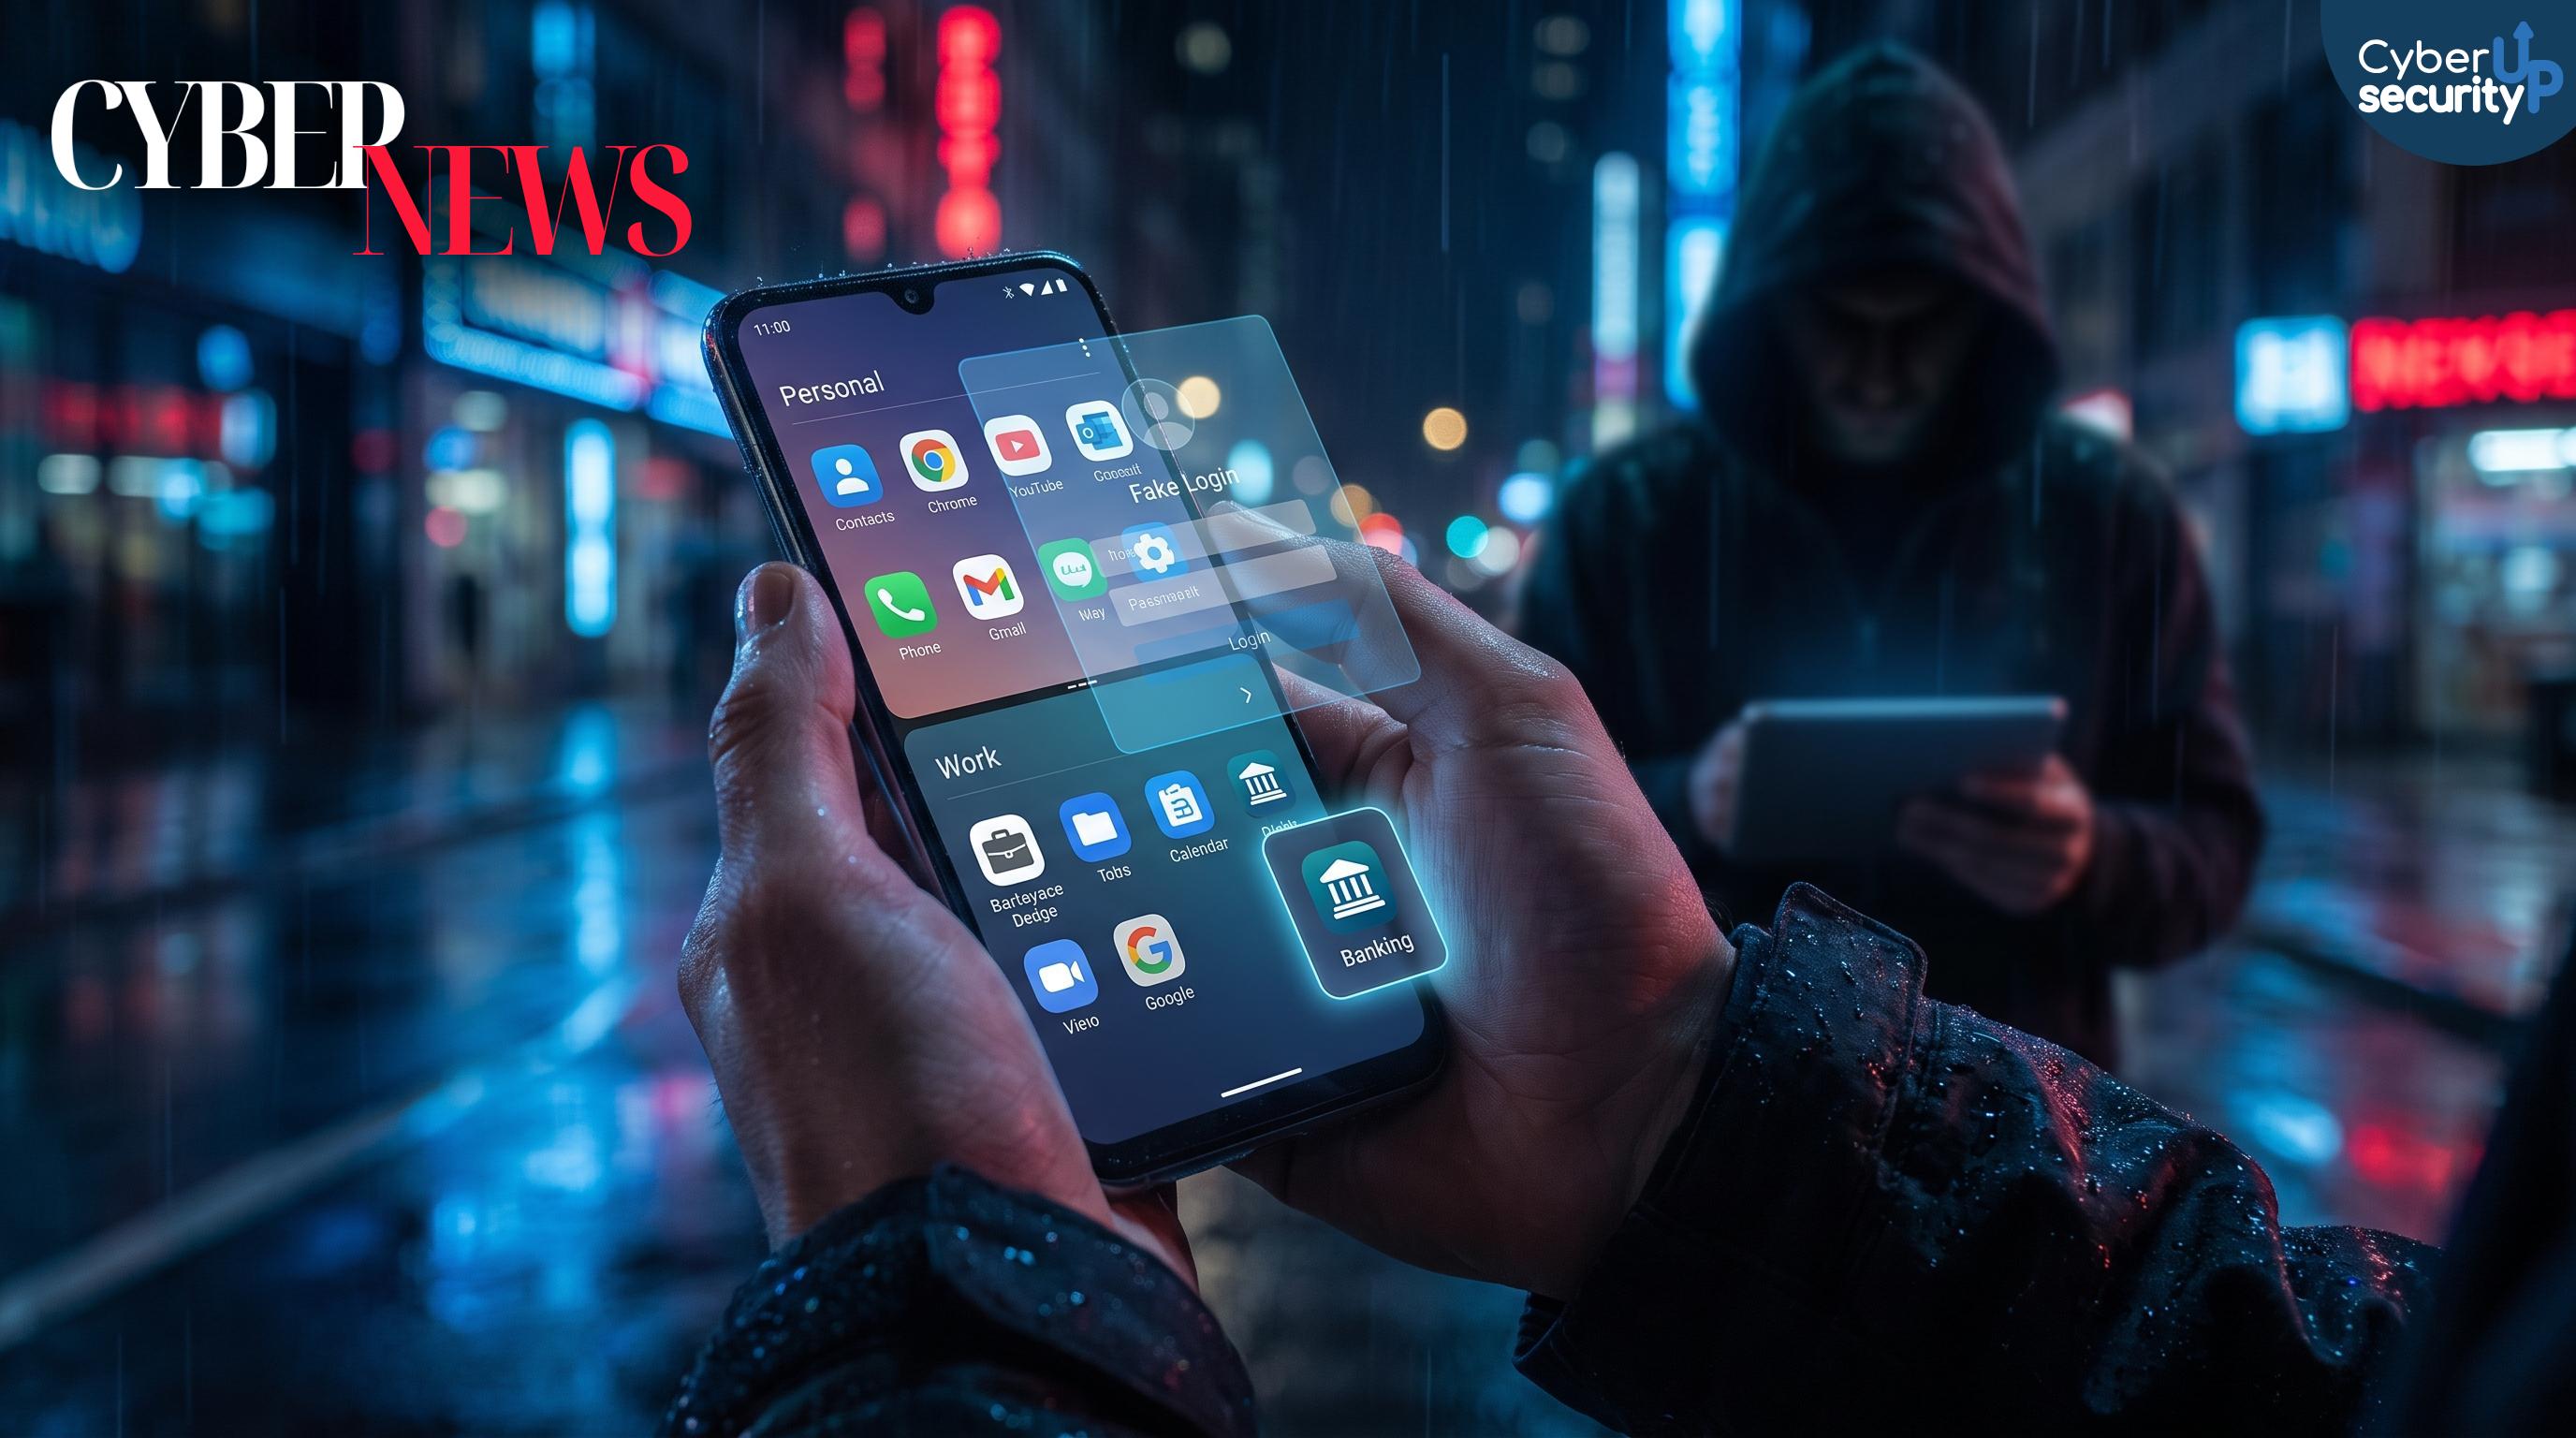
Il trojan bancario Gigabud sta evolvendo con una tecnica che sfrutta una funzione legittima di Android per eludere i controlli di sicurezza delle app di home banking. In pratica il malware installa una seconda applicazione che crea un profilo di lavoro Android sul telefono infetto e poi inserisce al suo interno una app bancaria manomessa.
Nel panorama della cybersecurity di questa settimana emerge un filo conduttore chiaro: l’intelligenza artificiale sta accelerando sia gli attacchi sia la capacità di adattamento degli attori malevoli. Non si tratta più solo di usare un modello per scrivere codice o migliorare una email di phishing, ma di integrare agenti AI in più fasi della kill chain per automatizzare ricognizione, sviluppo di exploit e iterazioni rapide contro i controlli difensivi.
- CISA lancia l’allarme KEV: 5 falle già sfruttate su Artifactory, ScreenConnect e MikroTik RouterOS
- Pattern Anti-Telecamere: i vestiti “adversarial” ingannano AI e lettori di targhe, riaccendendo il dibattito su privacy e sicurezza
- Phishing Passkey su Microsoft Cloud: un milione di email e finti help desk rubano account, dati e bypassano MFA
- Black Hat Europe 2026 a Londra: early bird aperto, 4 giorni di trainings e briefings top cybersecurity
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.