
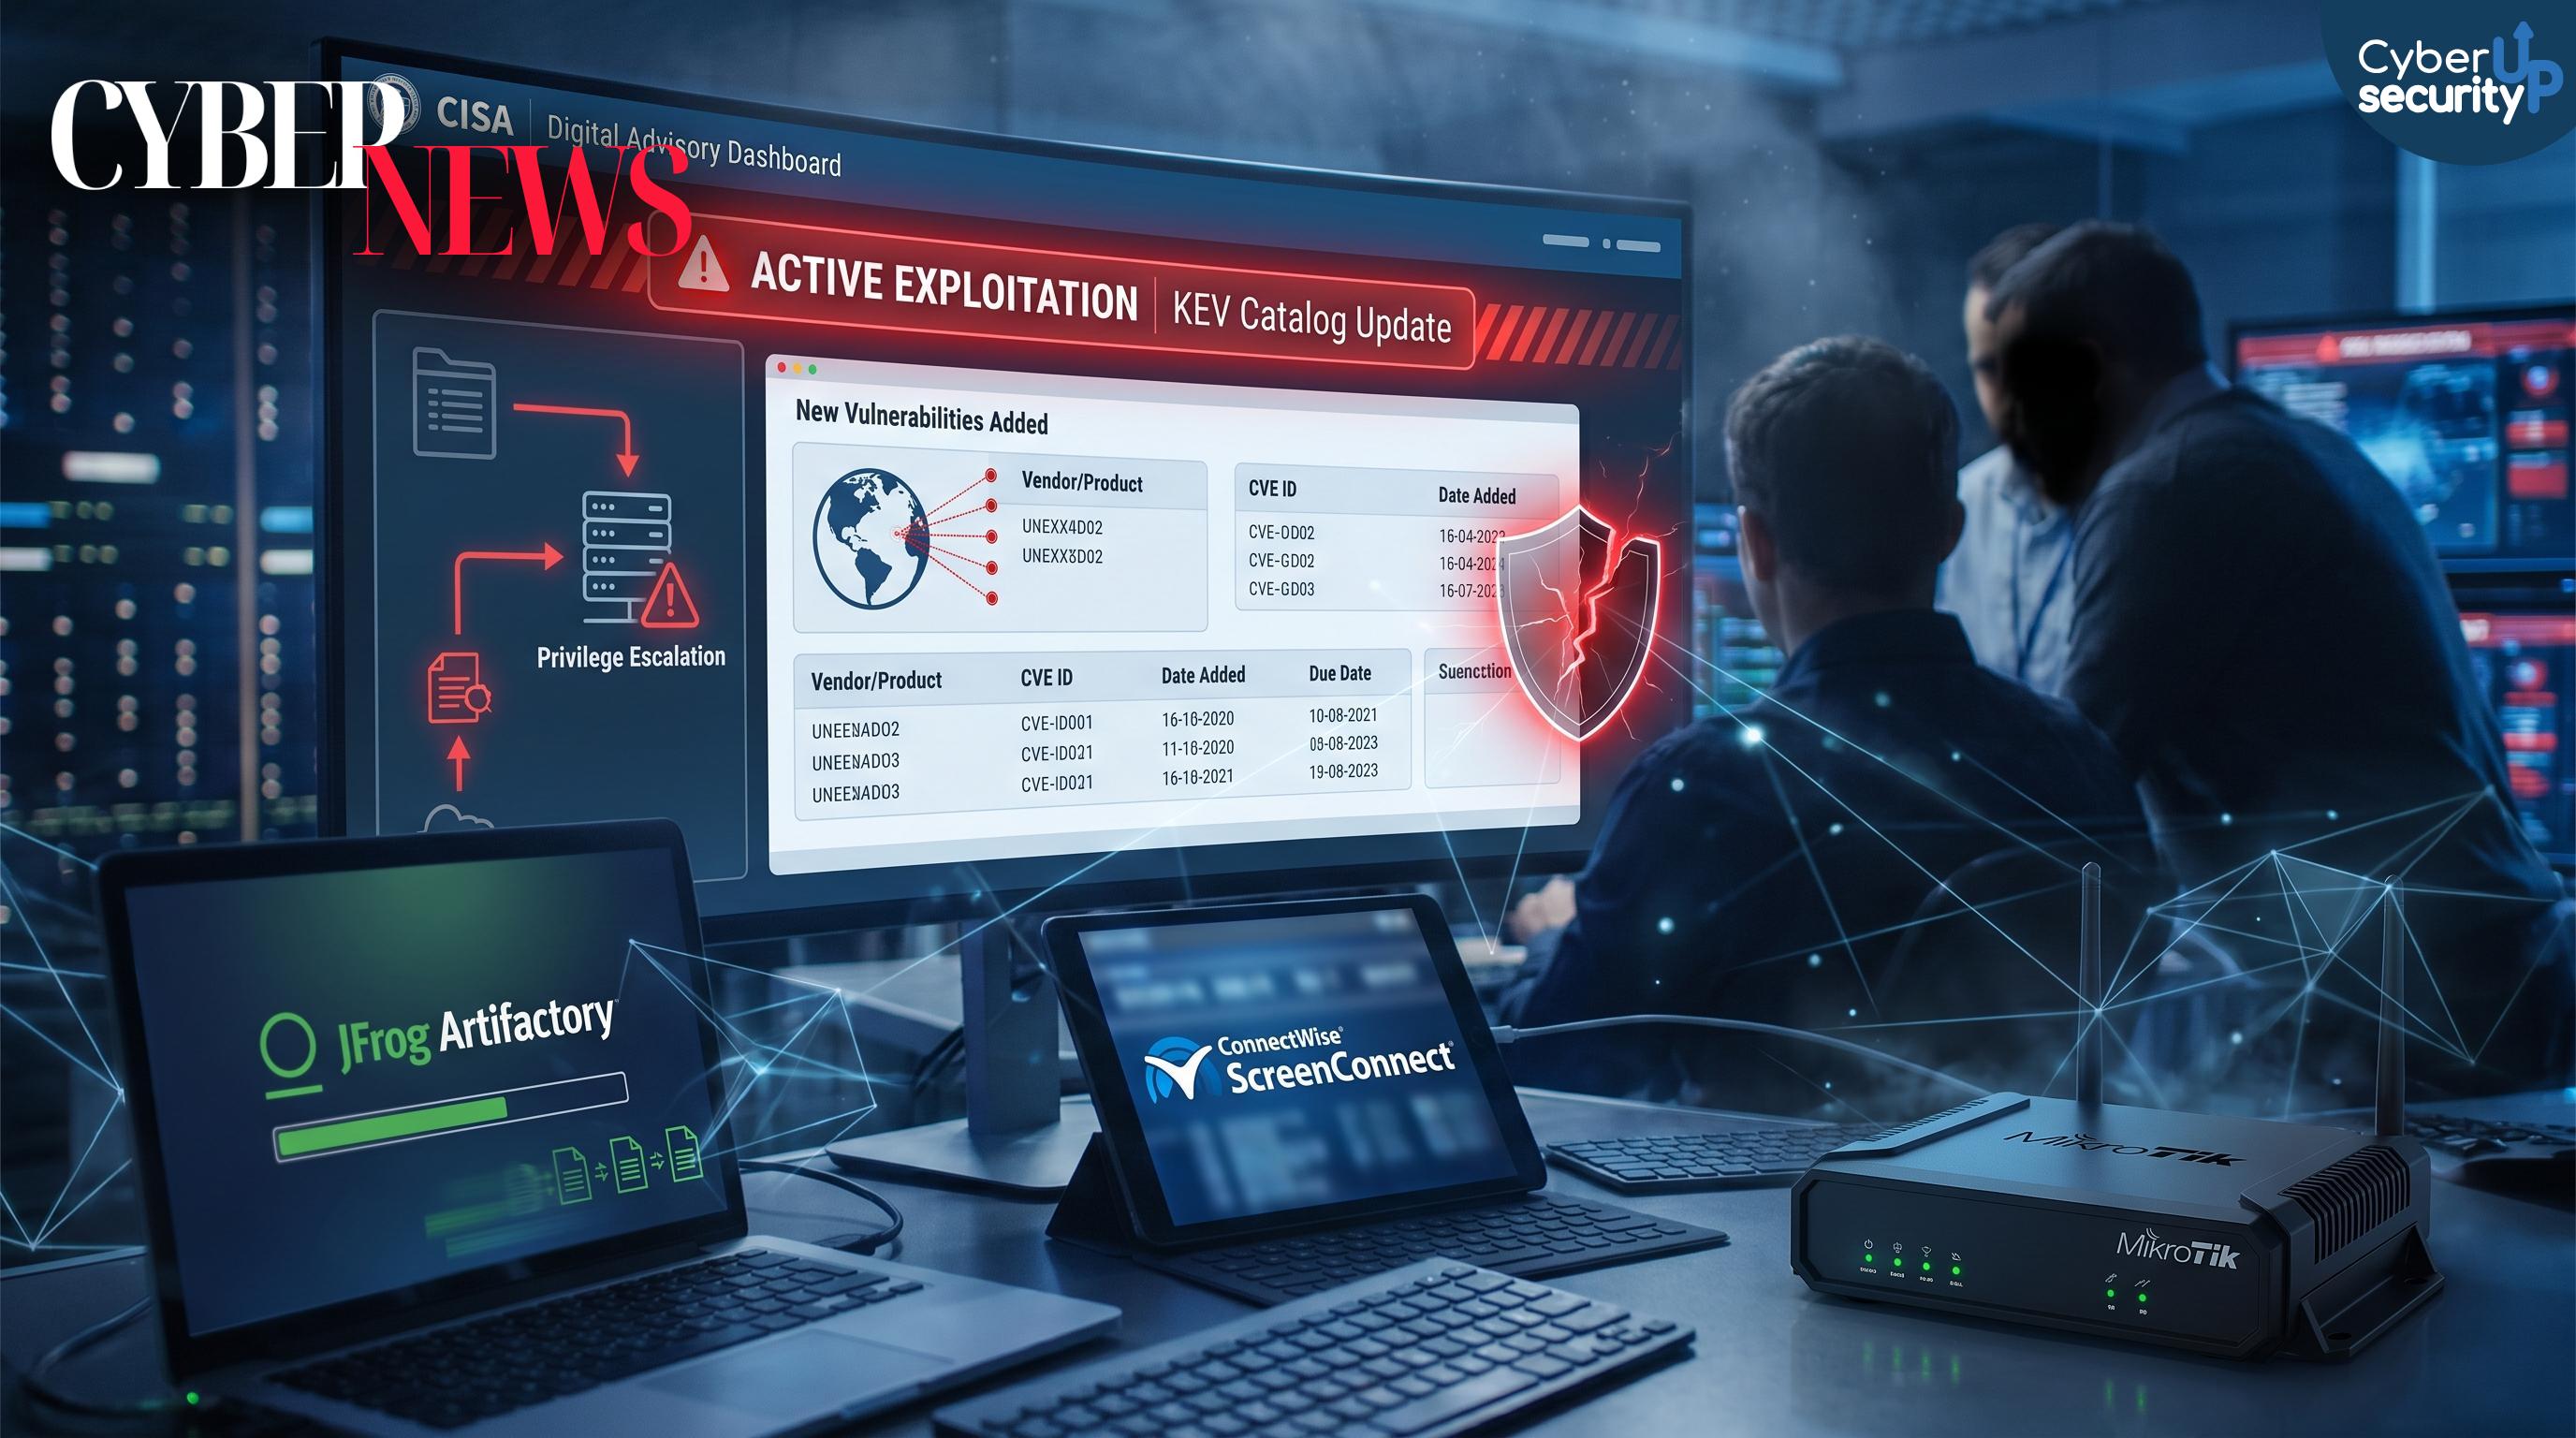
La CISA ha aggiornato il catalogo Known Exploited Vulnerabilities (KEV) includendo cinque vulnerabilità sfruttate attivamente che colpiscono JFrog Artifactory, ConnectWise ScreenConnect e MikroTik RouterOS. L’inserimento nel KEV è un segnale operativo importante per la sicurezza informatica, perché indica che gli attaccanti stanno già abusando di queste falle nel mondo reale e che la gestione delle patch deve diventare prioritaria per ridurre il rischio di compromissione.
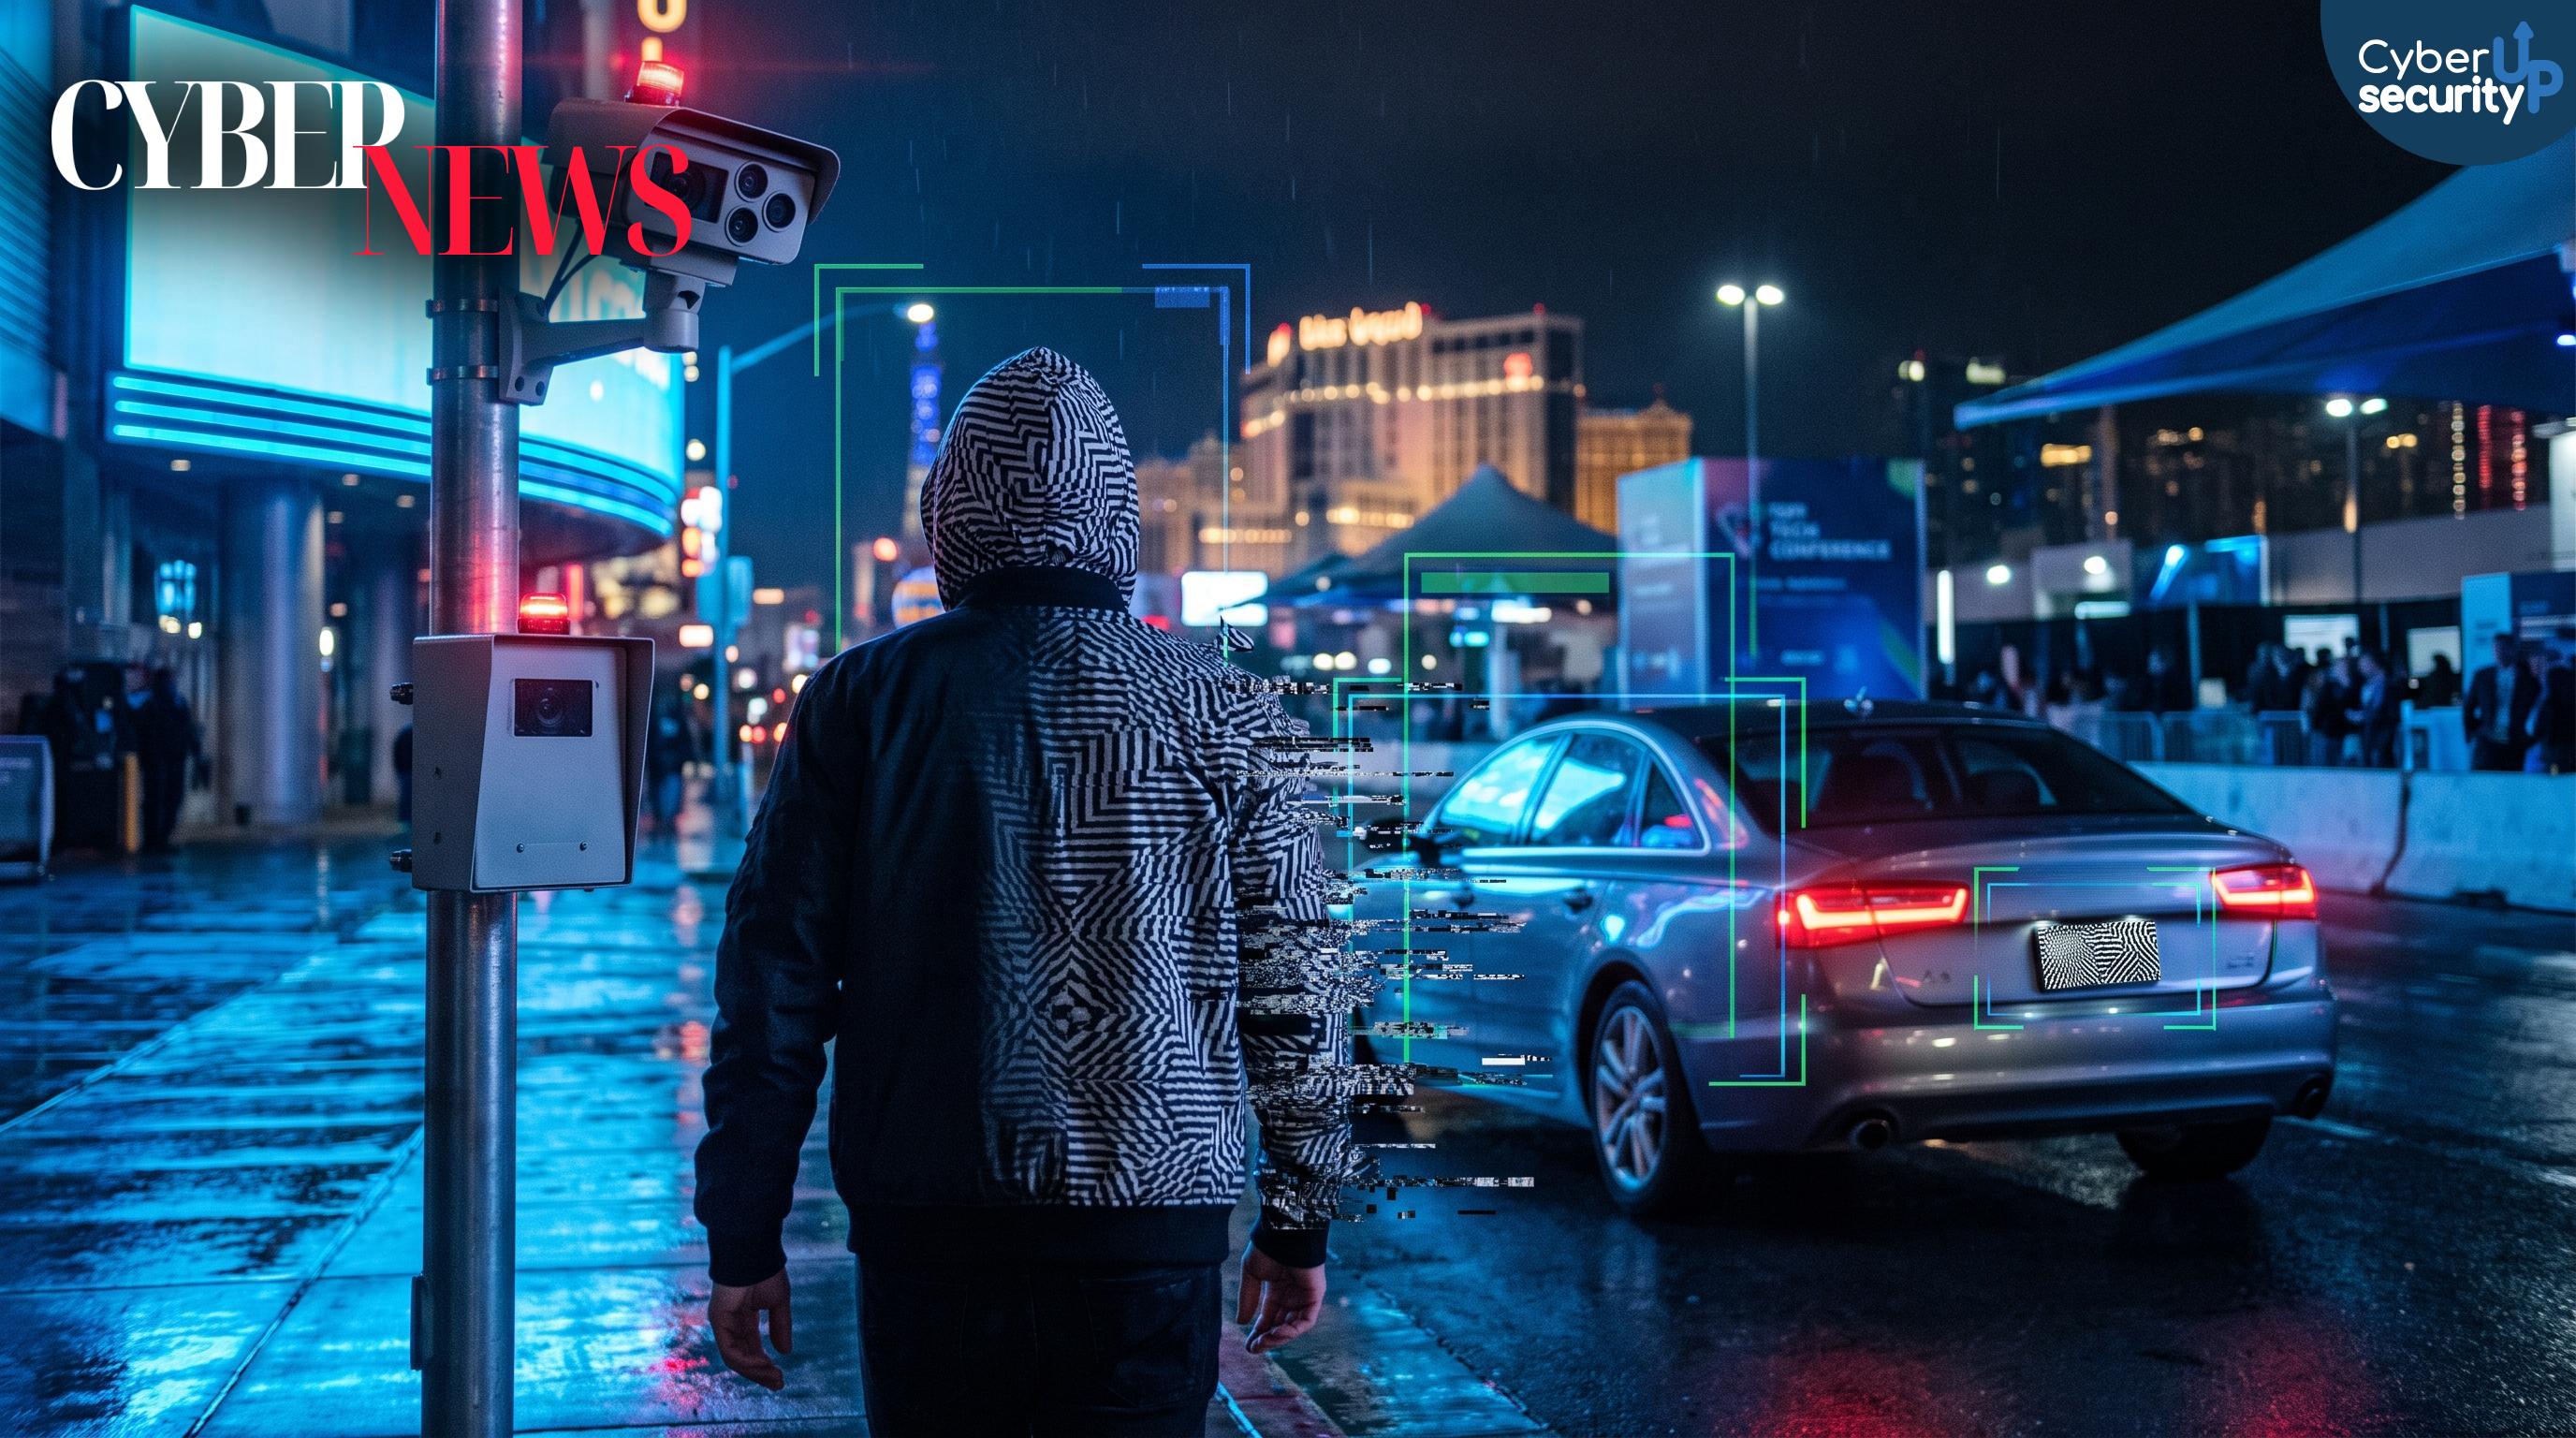
Un nuovo progetto di cybersecurity sta attirando molta attenzione per la sua capacita di ridurre la rilevazione automatica da parte di telecamere di sorveglianza e sistemi di lettura targhe. L idea alla base e semplice ma potente dal punto di vista tecnico: generare pattern visivi tramite computer che, una volta applicati su vestiti o oggetti, interferiscono con gli algoritmi di visione artificiale usati per individuare persone e veicoli.
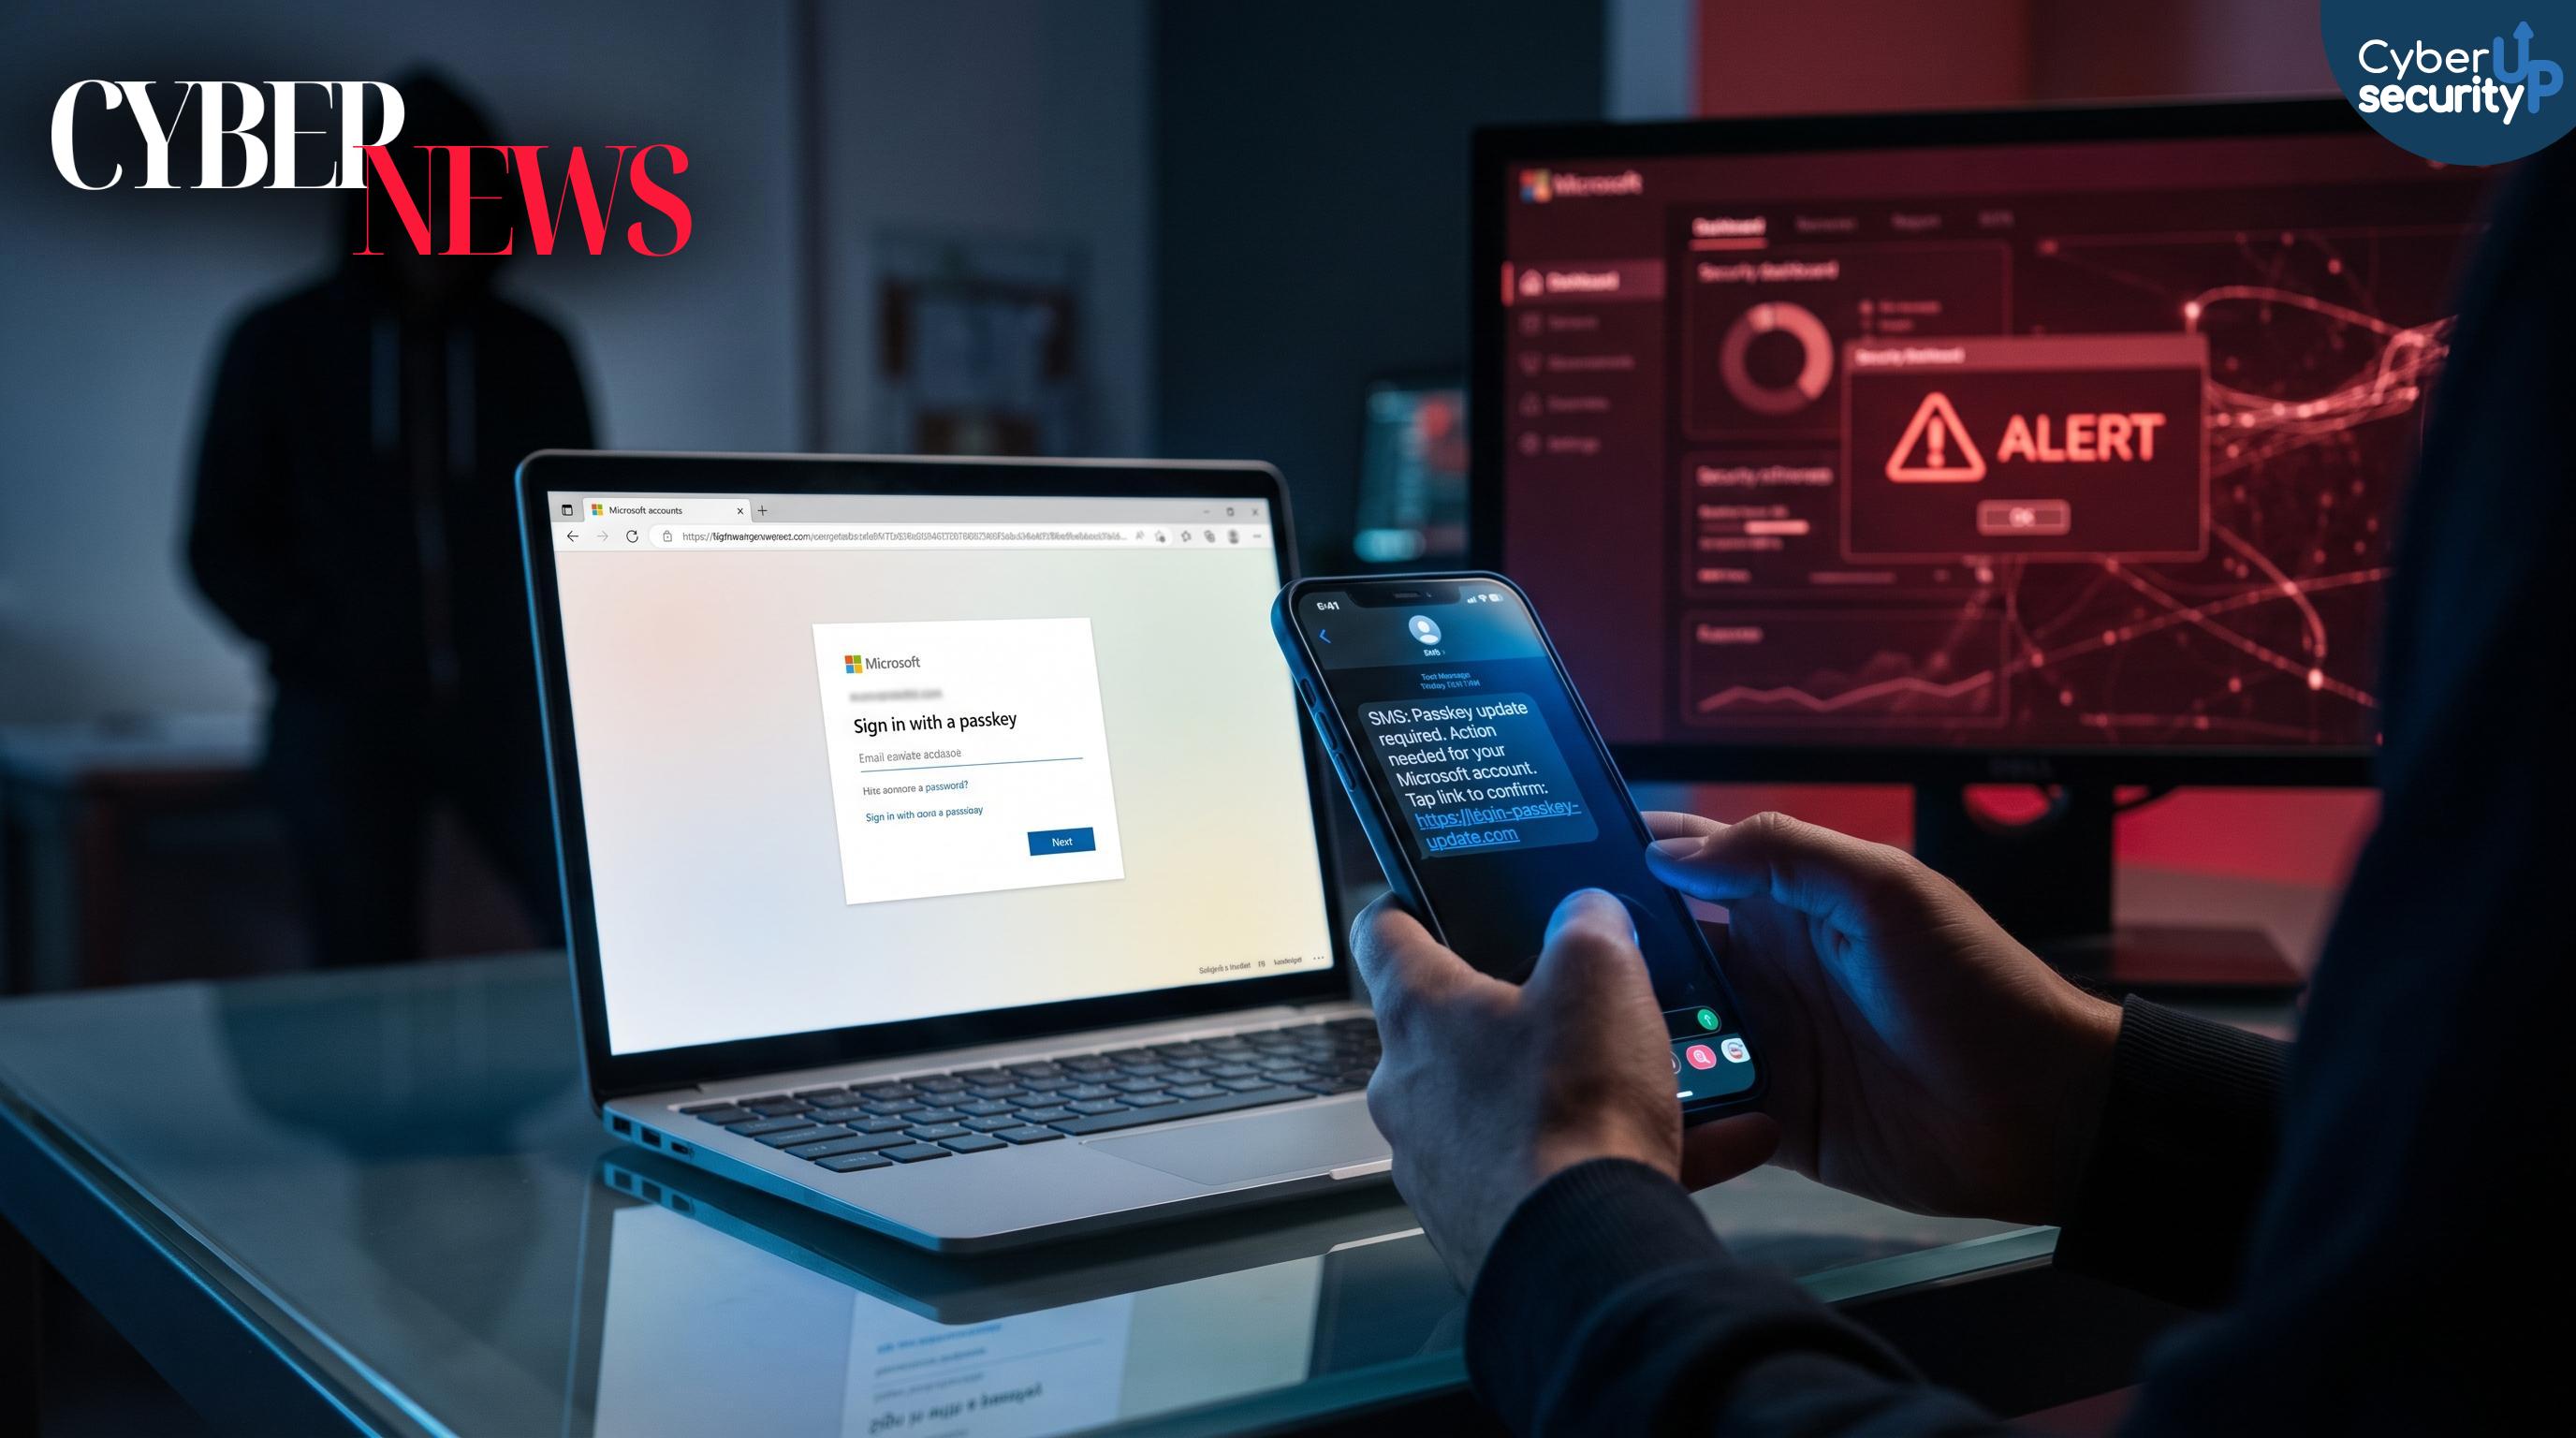
Le campagne di phishing evolvono rapidamente e negli ultimi mesi si è visto un salto di qualità che combina infrastrutture di invio email affidabili, ingegneria sociale e temi legati alle passkey per compromettere account Microsoft cloud e sottrarre dati.
In un primo scenario, gli attaccanti hanno inviato oltre un milione di messaggi fraudolenti in pochi giorni, impersonando dirigenti aziendali e puntando ai reparti amministrazione e pagamenti. Il pretesto era un presunto rinnovo annuale di abbonamento, corredato da fatture false e conversazioni email costruite ad arte per rendere credibile la richiesta di pagamento tramite bonifici ACH.
Per aumentare la probabilità di successo, i criminali hanno registrato domini simili a quelli legittimi e hanno sfruttato contenuti che imitano marchi noti. Un elemento chiave è la personalizzazione: nelle firme venivano inseriti nomi e indirizzi email di CEO, CFO o presidenti realmente associati alle aziende bersaglio, così da ridurre i sospetti. In alcuni casi, la produzione dei template e dei testi è stata accelerata con strumenti di intelligenza artificiale generativa, capaci di adattare tono e dettagli al destinatario.
La seconda campagna è ancora più insidiosa perché sfrutta il tema passkey e la pressione psicologica. Gli attaccanti contattano le vittime via telefono o messaggistica, spacciandosi per help desk IT, e chiedono un aggiornamento urgente di passkey, MFA o SSO per evitare blocchi di accesso. La vittima viene poi indirizzata a siti contraffatti che riproducono la pagina di login Microsoft, spesso tramite SMS sul dispositivo personale. Da lì, gli aggressori possono usare tecniche adversary in the middle oppure flussi di device code authentication per ottenere accesso, talvolta senza dover rubare direttamente password o cookie.
Dopo l’accesso iniziale, l’obiettivo diventa la persistenza: vengono aggiunti metodi di autenticazione controllati dagli attaccanti, come numeri di telefono, app di autenticazione o token OTP software, così da aggirare MFA e mantenere l’accesso. Seguono attività ad alto volume su Microsoft Graph, download da SharePoint e OneDrive, ed estrazione di posta tramite API REST. Questo abuso è difficile da rilevare se si osserva una singola chiamata API, perché serve correlare eventi e comportamenti lungo la sequenza di attacco.
La registrazione early bird per Black Hat Europe 2026 è già disponibile e rappresenta una delle opportunità più interessanti per professionisti e aziende che vogliono pianificare con anticipo la partecipazione a uno dei principali eventi di cybersecurity in Europa. Black Hat Europe torna a Londra presso la venue ExCeL con un programma di quattro giorni dal 7 al 10 dicembre, pensato per coprire sia la formazione tecnica sia l’aggiornamento strategico su minacce e difese.
La CISA ha aggiornato il catalogo Known Exploited Vulnerabilities (KEV) inserendo tre vulnerabilità sfruttate attivamente che colpiscono prodotti Cisco, Citrix e Fortinet. Per le agenzie federali statunitensi del ramo esecutivo civile la scadenza di patch è fissata al 12 settembre 2026, ma il messaggio è valido per qualsiasi organizzazione che utilizzi dispositivi di perimetro esposti su Internet.
La digital executive protection sta diventando una priorità per le aziende che vogliono difendere persone e processi oltre il perimetro tradizionale. Oggi infatti non basta proteggere account aziendali, endpoint e reti interne, perché gli attaccanti trovano informazioni utili anche fuori dai sistemi corporate.
Un recente caso di sicurezza informatica ha mostrato come una vulnerabilità in Sogou Input Method, uno dei metodi di input più usati per digitare caratteri cinesi su Windows, sia stata sfruttata per installare una backdoor chiamata GRAYRABBIT sui computer delle vittime. La campagna è stata attribuita al gruppo UNC3569, collegato ad attività di spionaggio e mercenariato digitale, con bersagli storici in settori come governo, istruzione, tecnologia e finanza, soprattutto in Asia orientale e sud orientale.
Cisco Secure Firewall Management Center (FMC) è finito nel mirino di più gruppi di minaccia che stanno sfruttando vulnerabilità recentemente corrette per ottenere accesso remoto, sottrarre credenziali e, in alcuni casi, distribuire il ransomware Qilin. La campagna evidenzia quanto i sistemi di gestione della sicurezza di rete possano diventare un punto di ingresso ad alto impatto quando esposti e non aggiornati, soprattutto perché FMC governa configurazioni e dispositivi gestiti.
Un recente caso di cyber espionage mostra come gli attori statali stiano integrando l’intelligenza artificiale generativa nei loro processi offensivi per aumentare velocità e resilienza. Una campagna attribuita a un gruppo russo identificato come GTG 20006 ha utilizzato Claude per costruire un flusso di lavoro assistito da AI capace di reagire in modo automatico alle rilevazioni dei prodotti di sicurezza.
Tra dicembre 2025 e agosto 2026 è emerso un trend preoccupante nella cybersecurity: modelli di intelligenza artificiale come Claude vengono sfruttati da cybercriminali e gruppi legati a stati per automatizzare attacchi informatici, furto di dati, propaganda e sorveglianza di massa. La novità non è solo l’uso di un chatbot per ottenere risposte tecniche, ma l’impiego di framework multi-agente capaci di eseguire in autonomia fasi complete di un’operazione offensiva, dalla ricognizione iniziale fino all’esfiltrazione dei dati.
- AI contro PaperCut: centinaia di agenti violano 440 istanze in ore, rischio escalation su Active Directory
- Cyberattacchi “Invisibili” 2026: estensioni-trappola e AI fuori controllo aprono la porta ai tuoi dati
- Ransomware: il nuovo dovere fiduciario : Non sono i dati, è la continuità operativa a saltare (e i costi esplodono)
- Fuga dei CISO: burnout e turnover minacciano la sicurezza aziendale
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.