
Negli ultimi mesi la sicurezza informatica sta osservando un salto di qualità nelle campagne di phishing rivolte agli sviluppatori, con gruppi collegati alla Corea del Nord che trasformano strumenti e flussi di lavoro tipici del mondo dev in canali di distribuzione malware. Una delle operazioni più rilevanti è stata identificata come UNK DeadDrop e si basa su email che simulano offerte di lavoro, recruitment per ruoli tecnici o richieste di code review.
Una nuova campagna di spear phishing sta sfruttando falsi avvisi di sicurezza di Microsoft Account per distribuire NarwhalRAT, un malware di tipo Remote Access Trojan legato a un gruppo di attacco nordcoreano noto per operazioni mirate e persistenti. Il messaggio email simula una notifica di attività anomala, citando la generazione ripetuta di codici OTP e suggerendo un possibile tentativo di phishing contro l’account.
Un recente caso di cyber spionaggio ha mostrato come un gruppo legato alla Cina sia riuscito a restare nascosto per oltre un anno all’interno di reti nordamericane di ambito medico, accademico e di ricerca collegata alla difesa, sottraendo email e informazioni sensibili. I bersagli hanno incluso organizzazioni in Stati Uniti e Canada, tra cui strutture cliniche, università, istituzioni sanitarie militari, enti regolatori e gruppi di advocacy.
Nel recap settimanale di cybersecurity emergono segnali chiari su come gli attaccanti stiano vincendo tempo e scala sfruttando tre fattori ricorrenti: vulnerabilità già note ma non corrette, software dimenticato o abbandonato e tecniche di phishing sempre più accessibili. La lezione è pratica: non serve magia, basta trovare un punto trascurato e trasformarlo in accesso.
Il cybercrime sta accelerando e la cybersecurity deve correre più veloce. Oggi i criminali informatici sfruttano l’intelligenza artificiale per rendere gli attacchi più credibili, automatizzati e difficili da rilevare.
Una vulnerabilità ad alta gravità in Langflow, piattaforma open source low code usata per creare applicazioni di intelligenza artificiale, è stata osservata in sfruttamento attivo. Il problema, identificato come CVE-2026-5027 con punteggio CVSS 8.8, riguarda un attacco di path traversal che permette a un attaccante di scrivere file in posizioni arbitrarie del filesystem, aprendo la strada a scenari più pericolosi come la remote code execution.
Negli ultimi anni il servizio MDR (managed detection and response) ha rappresentato una soluzione pratica per molte aziende che non riuscivano a coprire il monitoraggio sicurezza 24/7 con personale interno. Oggi però il contesto è cambiato.
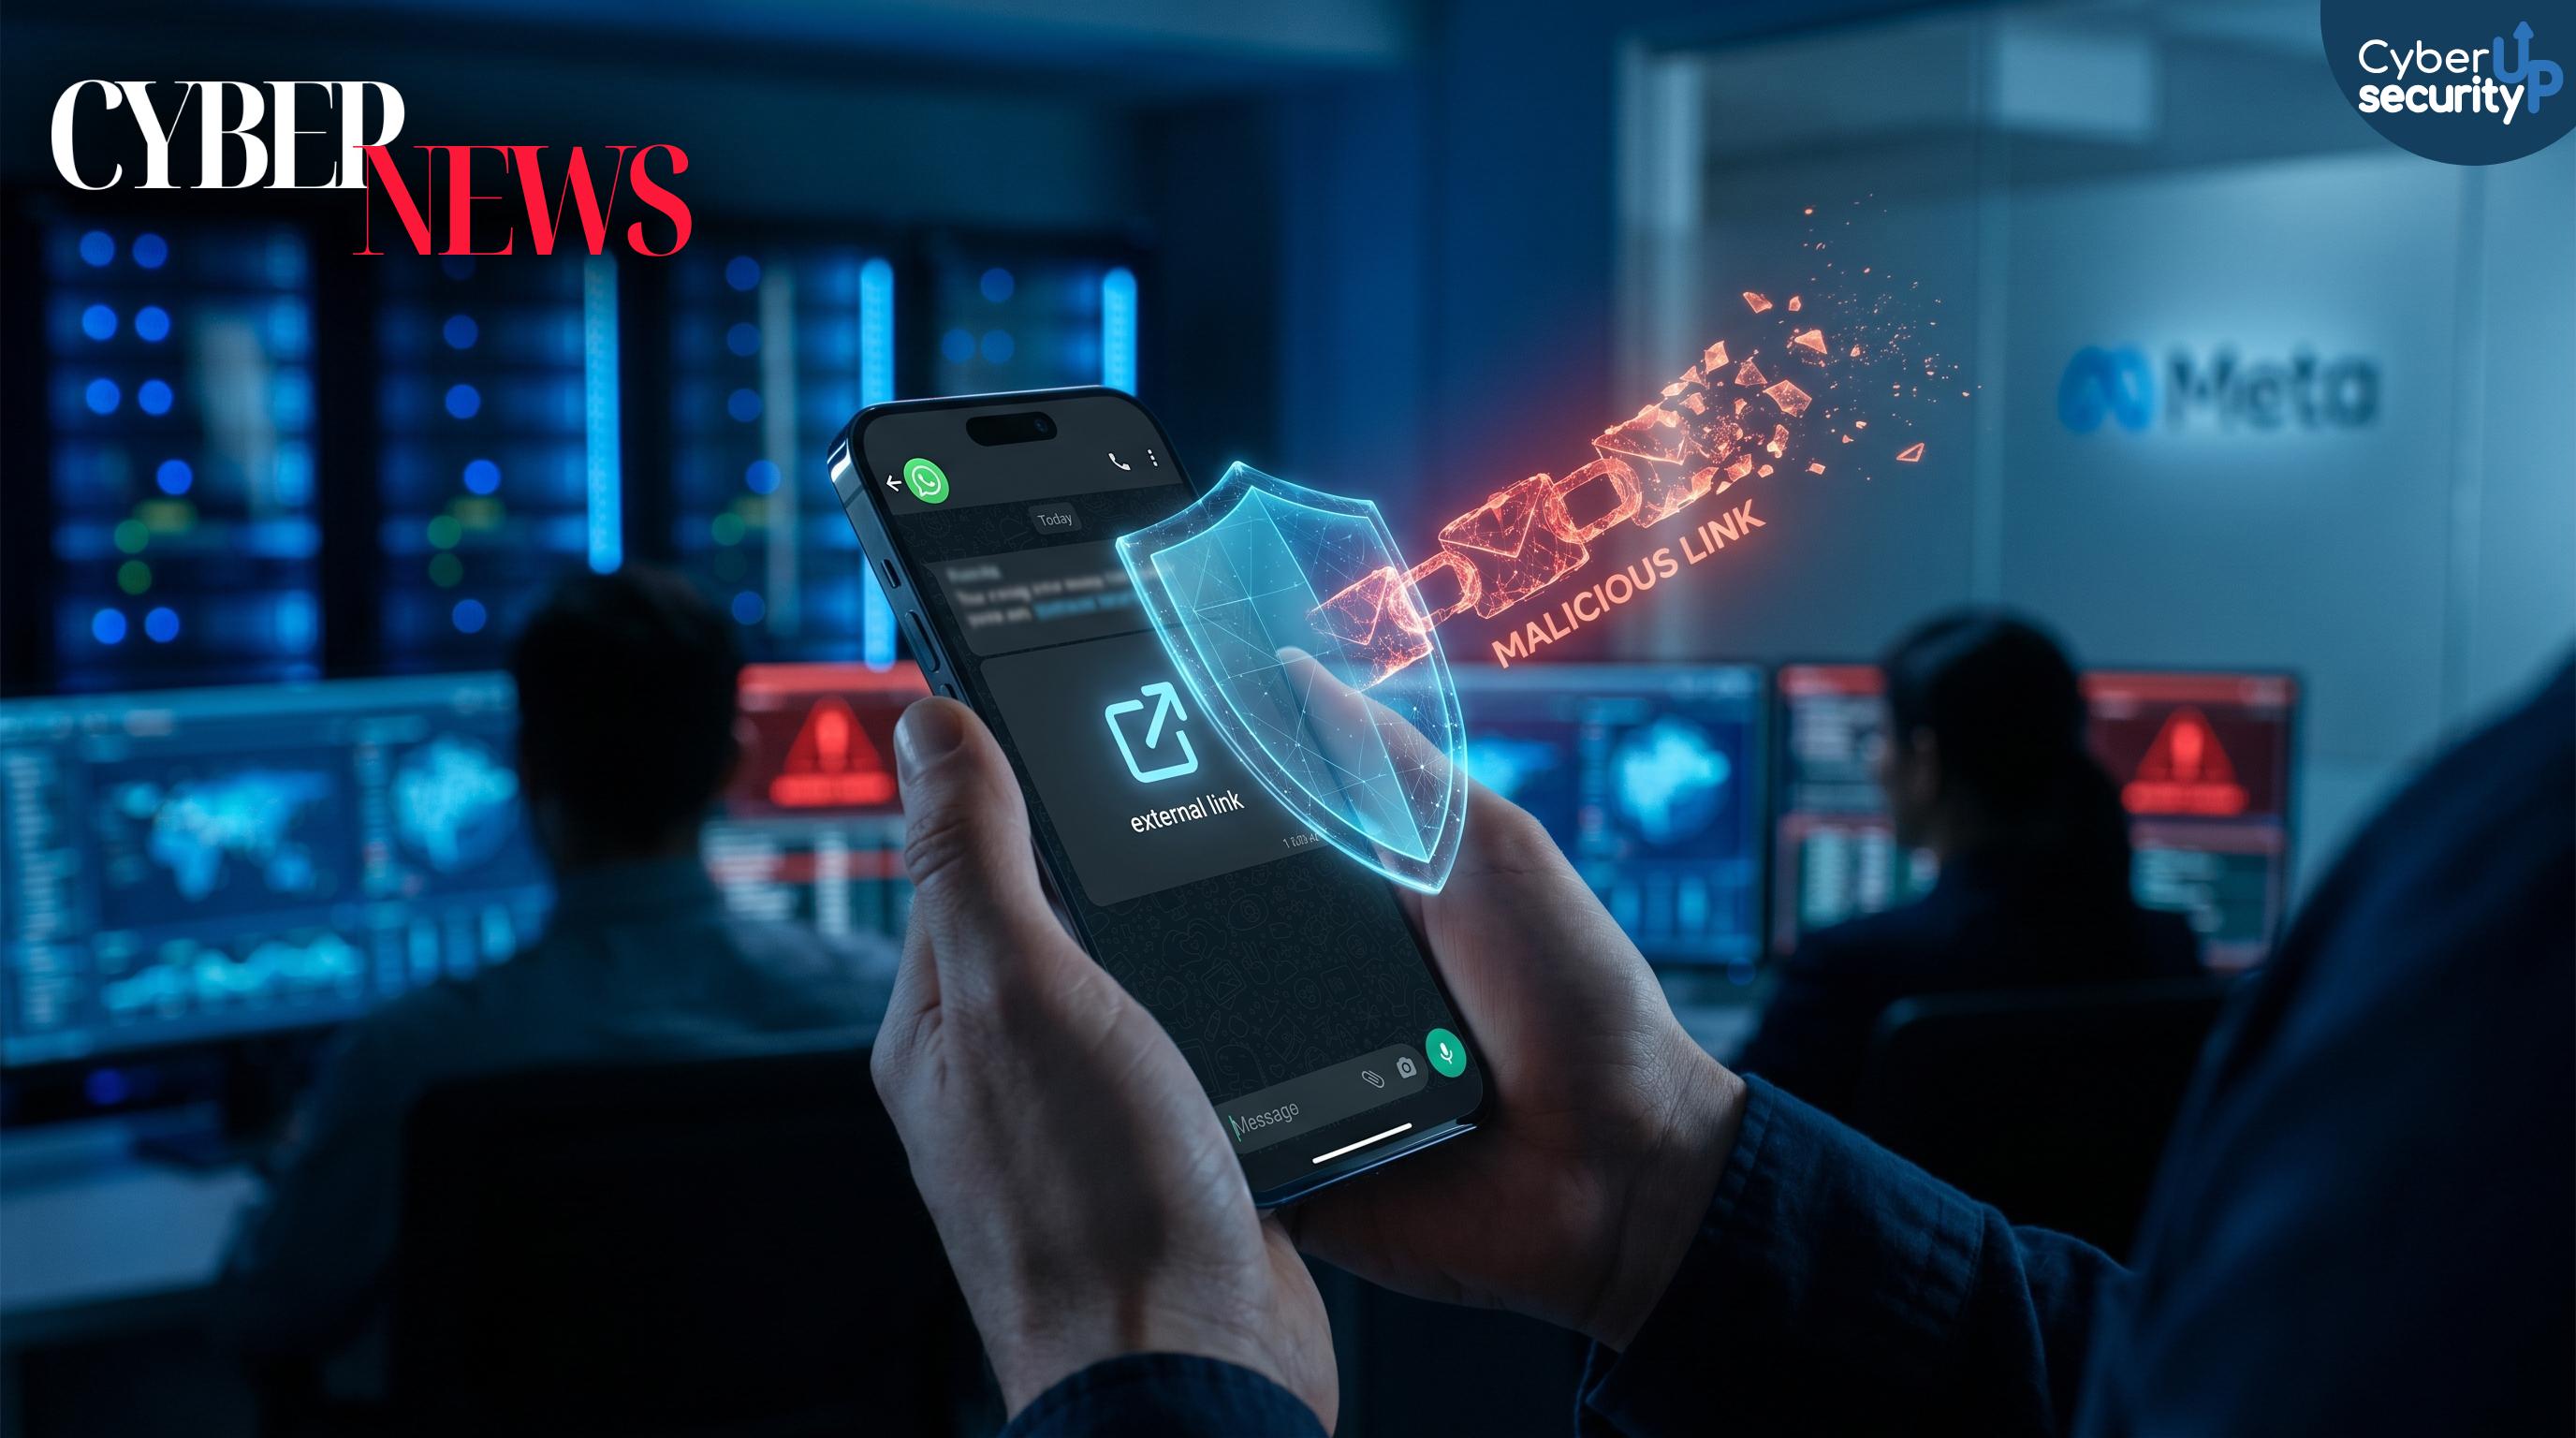
Meta ha dichiarato di aver individuato e bloccato nuovi tentativi di spear phishing su WhatsApp collegati a NSO Group, azienda nota per lo spyware Pegasus. La campagna puntava a ingannare le vittime con link malevoli inviati tramite messaggi, con l’obiettivo di spingerle a cliccare e finire su siti esterni a WhatsApp.
Google ha avviato un’azione legale contro una rete di cybercrime cinese accusata di aver condotto campagne di smishing su larga scala negli Stati Uniti e di aver sfruttato strumenti di intelligenza artificiale come Gemini per rendere più rapide e convincenti le truffe. Secondo le informazioni disponibili, il gruppo avrebbe sviluppato e gestito un kit phishing as a service chiamato Outsider, pensato per permettere anche a criminali poco esperti di creare siti falsi e inviare SMS fraudolenti in modo industriale.
Nel mondo della cybersecurity il lavoro migliore spesso non si vede. Le difese funzionano in silenzio, gli incidenti vengono evitati e nessuno legge mai la notizia perché non accade nulla.
- Maxi-blitz Europol contro AudiA6: stop al riciclaggio crypto dei ransomware, 336 milioni ripuliti in un’ora
- Truffe Coinquilini Online: studenti nel mirino, caparre e documenti rubati in poche chat
- Code Girls Segrete: le 10.000 donne che decifrarono la guerra e crearono la cybersecurity moderna
- Bannato da Internet per Sentenza: il caso Lamprecht che ha cambiato per sempre la giustizia digitale