
Le autorità russe hanno arrestato tre presunti membri del gruppo di cybercrime VasyGrek e hanno smantellato parte della sua infrastruttura criminale, un intervento raro che evidenzia la portata delle campagne di phishing e malware attribuite a questa minaccia. Il gruppo è noto anche con altri nomi operativi e risulta attivo da anni contro aziende russe e realtà internazionali, con un chiaro obiettivo di profitto economico.
Una nuova backdoor Linux sta prendendo di mira i server che utilizzano Control Web Panel, pannello gratuito molto diffuso per la gestione di hosting su sistemi Linux. La minaccia, identificata come cwpdoor, si nasconde direttamente nel web server del pannello e consente agli attaccanti di eseguire comandi da remoto tramite richieste web che non finiscono nei log di accesso.
L’intelligenza artificiale sta trasformando rapidamente il panorama delle minacce informatiche e sta cambiando anche il modo in cui le organizzazioni devono difendere dati e infrastrutture. Nei contesti più esposti come governi, difesa e settori regolamentati, gli attaccanti possono sfruttare AI e automazione per aumentare velocità, scala e precisione di phishing, social engineering e tentativi di intrusione.
La sicurezza dei sistemi Apple torna sotto i riflettori dopo che la CISA ha inserito la vulnerabilità CVE-2024-27834 nel catalogo Known Exploited Vulnerabilities (KEV) a seguito di segnalazioni di sfruttamento attivo. Il difetto è classificato a severità media con punteggio CVSS 5.5 e riguarda un caso di autenticazione impropria che può consentire a un attaccante con capacità di lettura e scrittura arbitrarie di aggirare la Pointer Authentication, una protezione pensata per rendere più difficile la manipolazione dei puntatori in memoria.
La cybersecurity per le piccole imprese non è solo un tema tecnico, ma un fattore di sicurezza economica. In una economia digitale sempre più connessa, la tecnologia apre nuove opportunità di crescita, accesso ai mercati e innovazione.
Il primo attacco ransomware conosciuto risale al 1989 e rappresenta una tappa fondamentale nella storia della cybersecurity. Secondo una presentazione del Dipartimento della Salute statunitense, questo episodio ha colpito il settore sanitario e ha mostrato per la prima volta un modello di estorsione digitale che oggi è tra le minacce informatiche più diffuse.
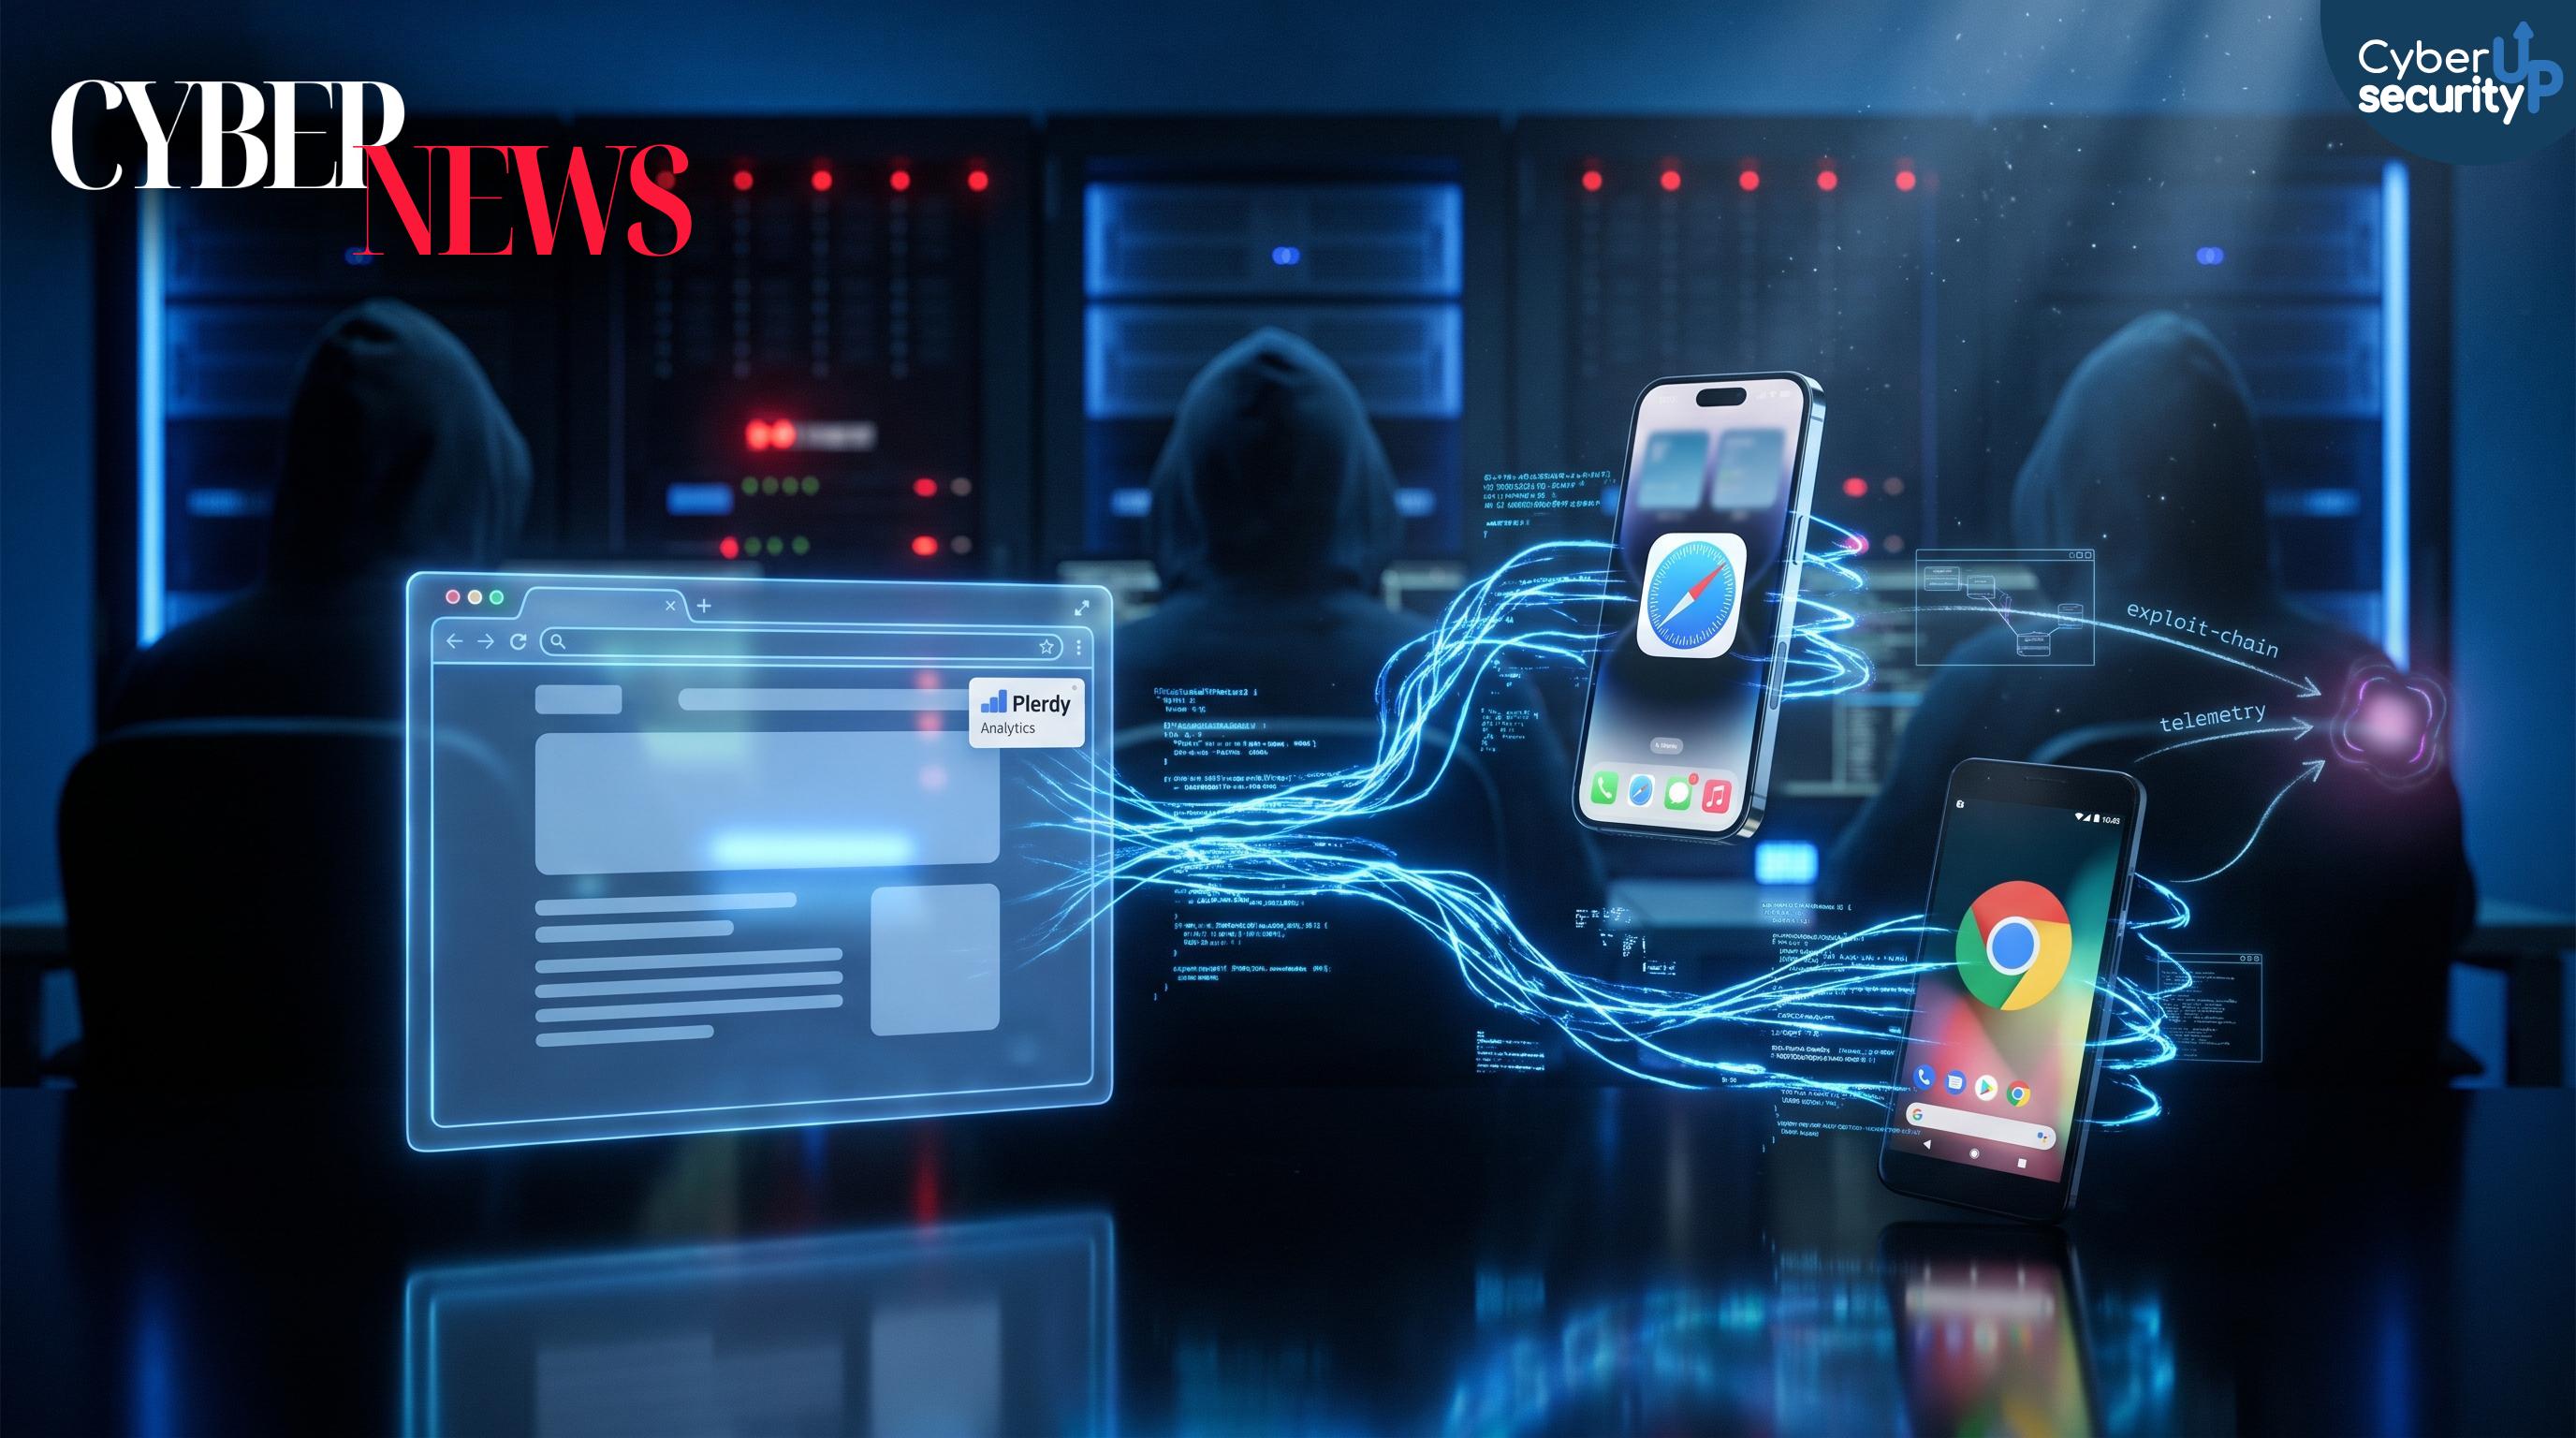
Una nuova campagna di cyber spionaggio attribuita al gruppo APT29 sta sfruttando la tecnica del watering hole per colpire utenti iOS e Android attraverso siti web compromessi e domini falsi. Il punto più insidioso è la compromissione della supply chain di un servizio di web analytics chiamato Plerdy SEO Tracker, utilizzato da molti siti per tracciare statistiche e comportamento dei visitatori.
Una vulnerabilità critica nel gestore di pacchetti APT di Debian e Ubuntu mette in evidenza un rischio concreto per la sicurezza della supply chain Linux. Il problema, identificato come CVE 2026 109518, consente a un attaccante in posizione man in the middle di sostituire un pacchetto che risulta verificato con uno malevolo, ottenendo esecuzione di codice con privilegi di root durante l'installazione.
Il gruppo di minaccia Gorbag, allineato alla Russia, è stato osservato mentre conduce campagne di cyber espionage contro organizzazioni ucraine, con un interesse marcato per enti di forze dell’ordine e giustizia, amministrazioni locali vicine alla linea del fronte e settore difesa. Attivo almeno da febbraio 2025, l’attore utilizza tecniche di spear phishing e malware di tipo infostealer per sottrarre dati sensibili e supportare la raccolta di intelligence in contesto bellico.
BTCPay Server è un processore di pagamenti in criptovalute open source e self hosted, molto usato da chi vuole accettare Bitcoin senza intermediari. Negli ultimi giorni sono emerse segnalazioni di furti di Bitcoin e Litecoin da hot wallet collegati a installazioni non aggiornate.
- Ransomware C3RB3R sui NAS Synology: DSM non aggiornato nel mirino, dati cifrati e riscatto immediato
- DarkBlinders colpisce Israele e Kurdistan: phishing mirato buca cloud governativi e infetta un VIP
- Furto Crypto da 6 Miliardi: la nuova ondata cyber parte da dettagli invisibili
- Spionaggio AI su server Linux: CL UNK 1211 ruba email e database con web shell e SysGoRAT
2 minuti · 7 domande
Che professionista cyber sei?
Scopri il profilo più vicino al tuo modo di pensare e inizia dal percorso giusto.