
CybersecurityUP
  • Servizi
    • Servizi di Cyber Security
    • SOC +
    • Dark Watch
    • ThirdEye
    • Cybersecurity assessment
    • Servizi di Vulnerability Assessment e Penetration Testing
    • Software Firma Digitale
  • Training
    • Professional
      • Path Overview
      • Hacker Path
      • SOC Analyst Path
      • Forensic Analyst Path
      • Malware Analyst Path
      • Threat Intelligence Path
    • Awareness
      • Cybersecurity awareness
      • Formazione NIS2 per Board
    • Manager
      • Certified Information Security Officer
  • Certificazioni
  • HackMeUP
  • Knowledge Hub
    • Hub Overview
    • News
    • Cybersecurity Pills
    • MITRE ATT&CK Lens
    • CISO Corner
    • Podcast
  • Student's Wall
  • Eventi
  • Contatti
Spionaggio Russo Potenziato dall’AI: malware che si rigenera da solo e aggira le difese in pochi minuti
Featured

Spionaggio Russo Potenziato dall’AI: malware che si rigenera da solo e aggira le difese in pochi minuti

news 12 Settembre 2026 Visite: 204
  • cyber espionage
  • intelligenza artificiale
  • Malware
  • Phishing
  • threatintelligence
  • malwareanalysis
  • dns hijacking

Un recente caso di cyber espionage mostra come gli attori statali stiano integrando l’intelligenza artificiale generativa nei loro processi offensivi per aumentare velocità e resilienza. Una campagna attribuita a un gruppo russo identificato come GTG 20006 ha utilizzato Claude per costruire un flusso di lavoro assistito da AI capace di reagire in modo automatico alle rilevazioni dei prodotti di sicurezza.
Leggi tutto …
Claude Sotto Attacco: l’IA arma hacker e stati, automatizza furti dati, disinformazione e sorveglianza di massa
Featured

Claude Sotto Attacco: l’IA arma hacker e stati, automatizza furti dati, disinformazione e sorveglianza di massa

news 12 Settembre 2026 Visite: 306
  • cyber attacchi
  • disinformazione
  • furto dati
  • intelligenza artificiale
  • threatintelligence
  • sorveglianza

Tra dicembre 2025 e agosto 2026 è emerso un trend preoccupante nella cybersecurity: modelli di intelligenza artificiale come Claude vengono sfruttati da cybercriminali e gruppi legati a stati per automatizzare attacchi informatici, furto di dati, propaganda e sorveglianza di massa. La novità non è solo l’uso di un chatbot per ottenere risposte tecniche, ma l’impiego di framework multi-agente capaci di eseguire in autonomia fasi complete di un’operazione offensiva, dalla ricognizione iniziale fino all’esfiltrazione dei dati.
Leggi tutto …
AI contro PaperCut: centinaia di agenti violano 440 istanze in ore, rischio escalation su Active Directory
Featured

AI contro PaperCut: centinaia di agenti violano 440 istanze in ore, rischio escalation su Active Directory

news 11 Settembre 2026 Visite: 314
  • Active Directory
  • intelligenza artificiale
  • papercut
  • remote code execution
  • threatintelligence
  • Vulnerabilità
  • socspecialist

Una recente campagna di cyber attacco sta mostrando quanto l’intelligenza artificiale possa accelerare la compromissione di sistemi esposti su Internet. Nel mirino ci sono PaperCut NG e PaperCut MF, piattaforme molto diffuse per la gestione della stampa, sfruttate attraverso una catena di vulnerabilità che combina bypass di autenticazione e remote code execution.
Leggi tutto …
Cyberattacchi “Invisibili” 2026: estensioni-trappola e AI fuori controllo aprono la porta ai tuoi dati
Featured

Cyberattacchi “Invisibili” 2026: estensioni-trappola e AI fuori controllo aprono la porta ai tuoi dati

news 11 Settembre 2026 Visite: 231
  • cybersecurity
  • estensioni browser
  • intelligenza artificiale
  • Phishing
  • threatintelligence
  • vulnerabilità Android
  • socspecialist

Nel panorama della cybersecurity di questa settimana emerge un filo conduttore chiaro: molti attacchi funzionano non per tecniche straordinarie, ma per eccesso di fiducia e accessi concessi con troppa leggerezza. Estensioni del browser, servizi considerati affidabili, vulnerabilita note da tempo e sistemi esposti continuano a offrire un percorso semplice per chi cerca un varco.
Leggi tutto …
Ransomware: il nuovo dovere fiduciario : Non sono i dati, è la continuità operativa a saltare (e i costi esplodono)
Featured

Ransomware: il nuovo dovere fiduciario : Non sono i dati, è la continuità operativa a saltare (e i costi esplodono)

news 11 Settembre 2026 Visite: 195
  • continuità operativa
  • cybersecurity
  • ransomware
  • threatintelligence
  • dovere fiduciario
  • business interruption

Il ransomware e ormai il nuovo normale e non rappresenta piu solo un problema tecnico per il reparto IT. Per chi gestisce patrimoni, procedure concorsuali o operazioni su asset in difficolta, la cybersecurity diventa una responsabilita concreta e parte integrante del dovere fiduciario.
Leggi tutto …
Fuga dei CISO: burnout e turnover minacciano la sicurezza aziendale
Featured

Fuga dei CISO: burnout e turnover minacciano la sicurezza aziendale

news 10 Settembre 2026 Visite: 262
  • cybersecurity
  • socspecialist
  • ciso
  • turnover
  • burnout
  • stress lavoro

Il burnout dei CISO e il turnover nella cybersecurity sono diventati un indicatore chiave della maturità di un programma di sicurezza. I numeri più recenti mostrano un ruolo sempre più esposto a stress operativo, pressione strategica e responsabilità personali, con effetti diretti sulla continuità del risk management e sulla capacità delle aziende di rispondere agli incidenti.
Leggi tutto …
Slim Spider assalta Pix e criptowallet: furto di credenziali nel cloud brasiliano con pipeline DevOps compromesse
Featured

Slim Spider assalta Pix e criptowallet: furto di credenziali nel cloud brasiliano con pipeline DevOps compromesse

news 10 Settembre 2026 Visite: 217
  • criptovalute
  • furto credenziali
  • threatintelligence
  • cloud
  • Slim Spider
  • Pix

Un nuovo gruppo criminale a sfondo finanziario sta attirando l’attenzione nel panorama della cybersecurity in Brasile. Il cluster di attività noto come Slim Spider risulta operativo almeno da marzo 2026 e prende di mira istituzioni finanziarie brasiliane con un approccio che combina conoscenza dei processi bancari locali e competenze avanzate in ambienti cloud.
Leggi tutto …
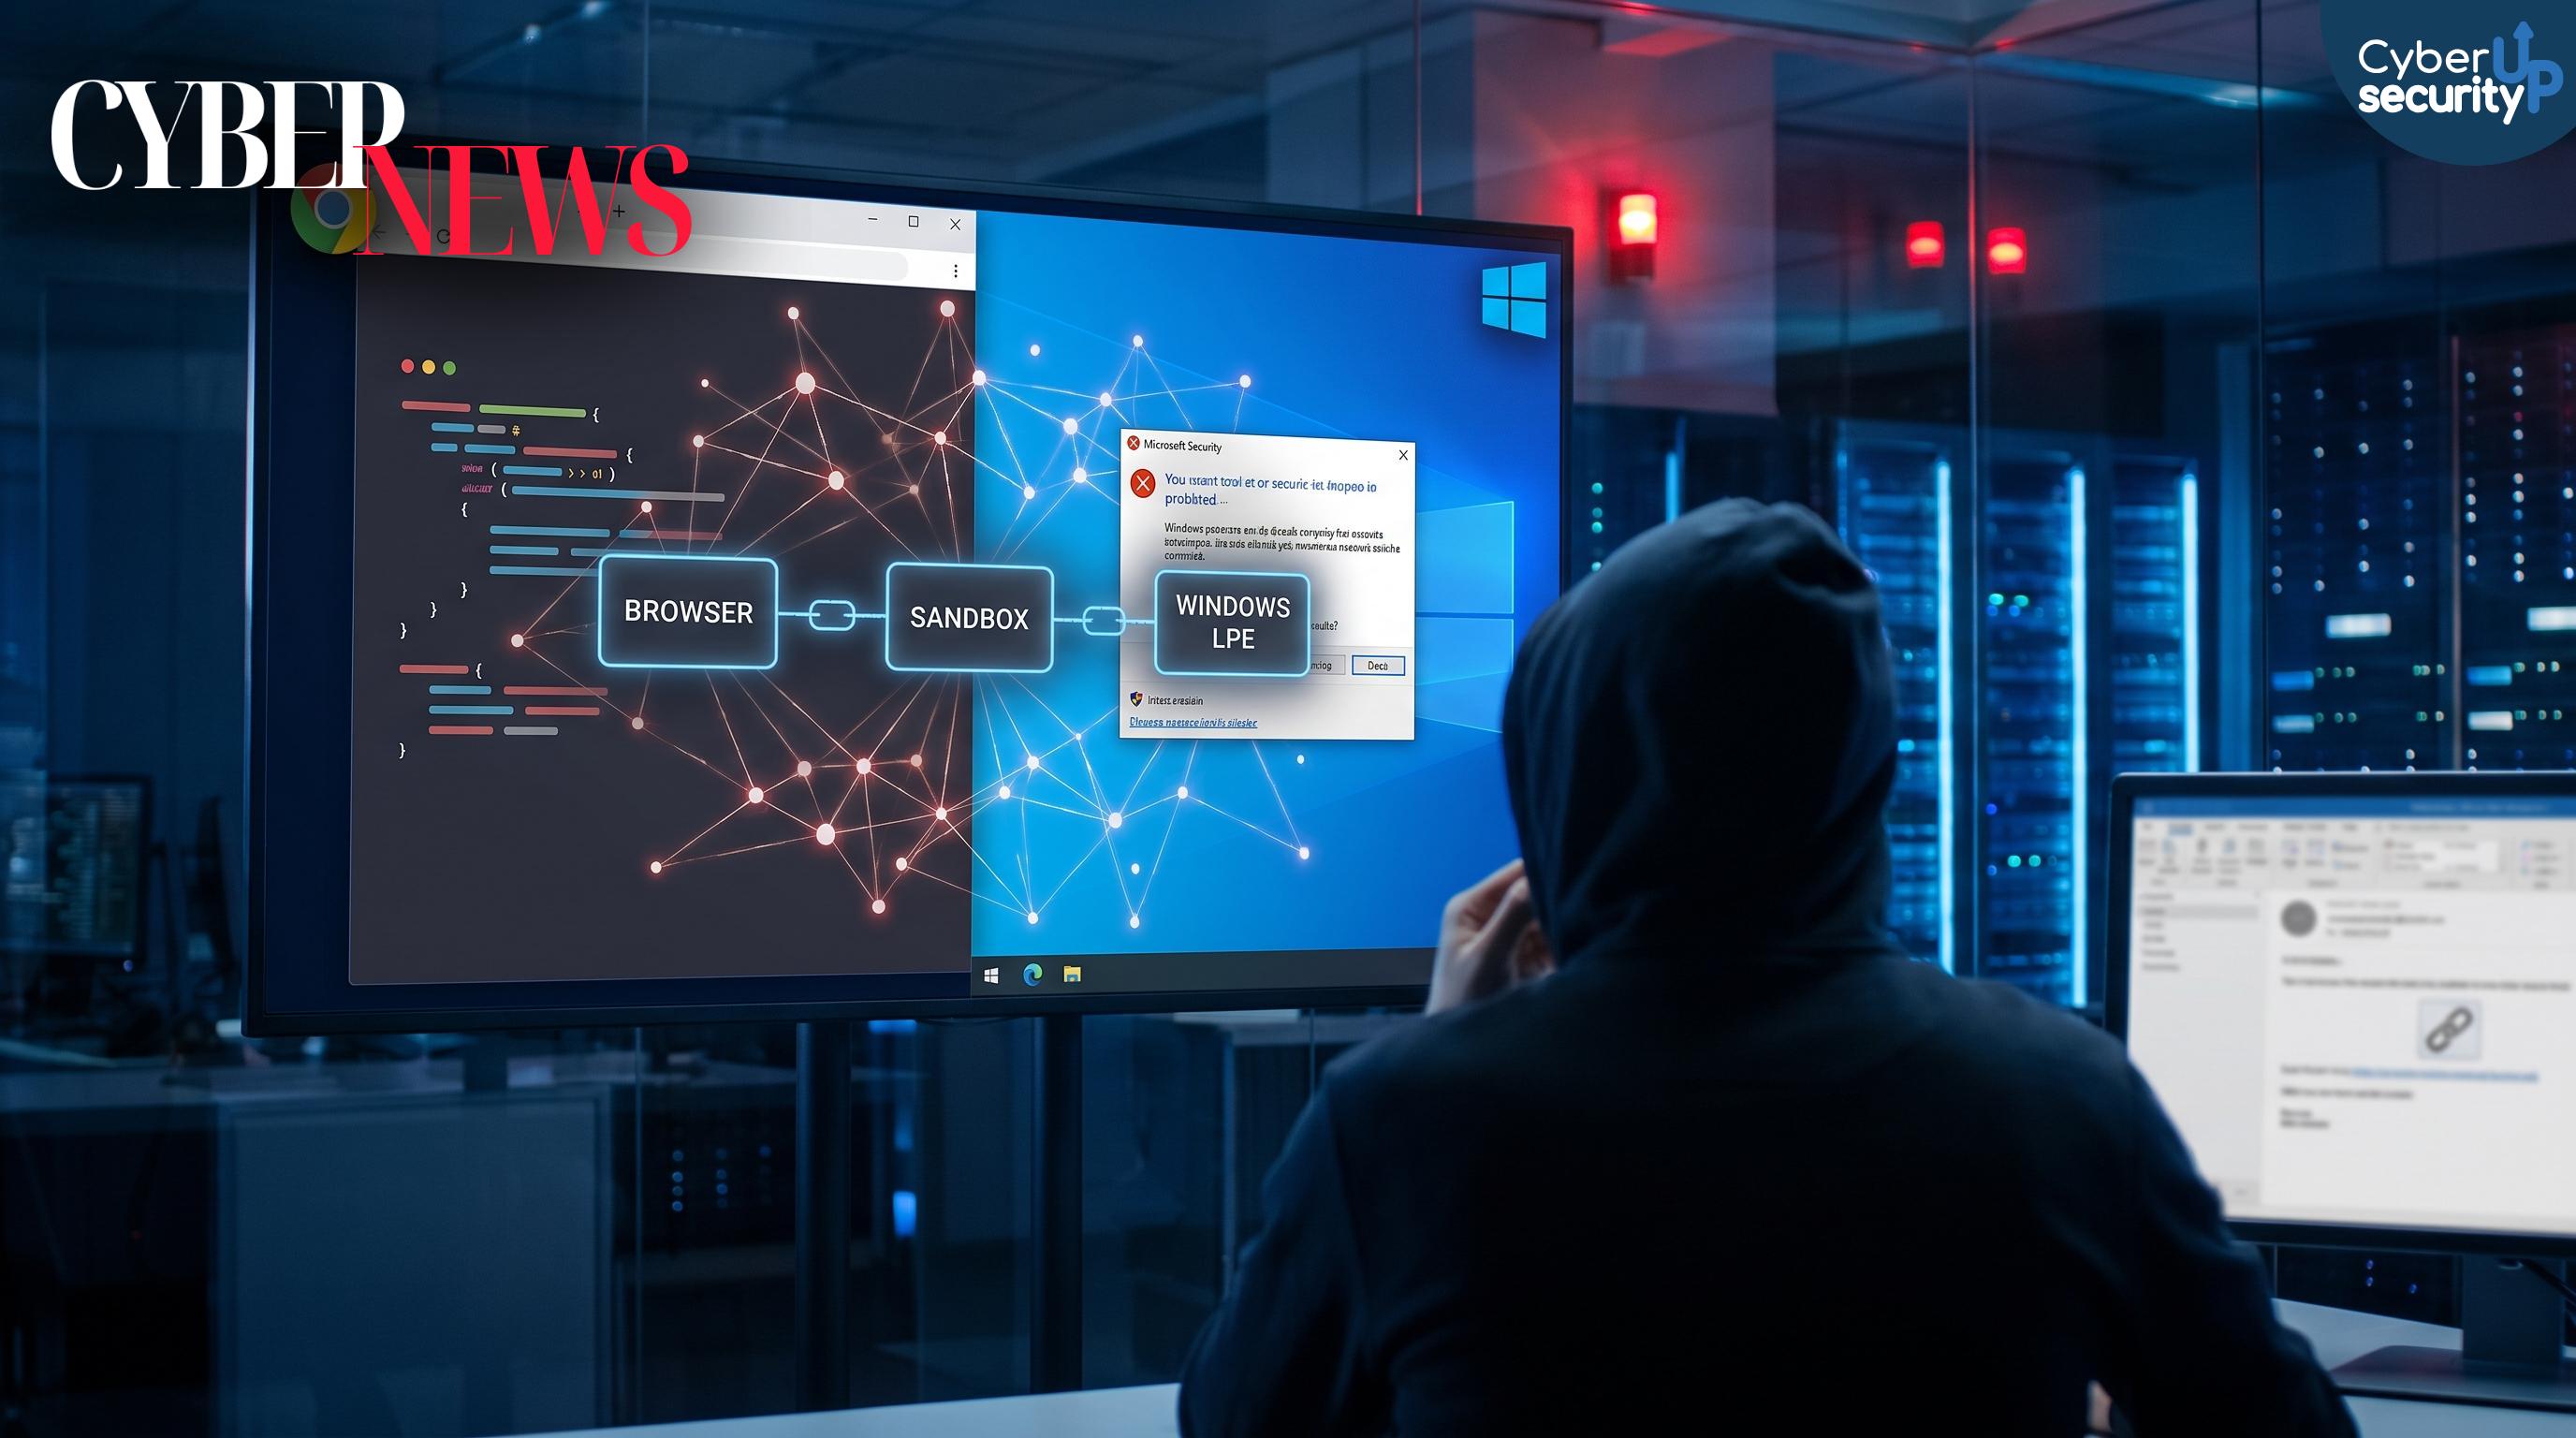
BlueMoon Exploit Kit: un click basta per bucare Chrome e Windows con zero-day in catena
Featured

BlueMoon Exploit Kit: un click basta per bucare Chrome e Windows con zero-day in catena

news 10 Settembre 2026 Visite: 165
  • Google Chrome
  • Phishing
  • threatintelligence
  • windows
  • zero-day
  • malwareanalysis
  • BlueMoon

Nelle ultime settimane la sicurezza informatica ha registrato un salto di qualità nelle campagne di cyber spionaggio grazie a un exploit kit chiamato BlueMoon, osservato in attacchi reali contro obiettivi selezionati. La caratteristica più rilevante è la capacità di concatenare vulnerabilità di Google Chrome e Microsoft Windows in un unico percorso di compromissione, riducendo i passaggi necessari per ottenere controllo e privilegi elevati sul sistema della vittima.
Leggi tutto …
FreeIPA sotto attacco: vulnerabilità LDAP permette a utenti anonimi di creare credenziali admin riutilizzabili
Featured

FreeIPA sotto attacco: vulnerabilità LDAP permette a utenti anonimi di creare credenziali admin riutilizzabili

news 09 Settembre 2026 Visite: 232
  • threatintelligence
  • vulnerabilità critiche
  • socspecialist
  • FreeIPA
  • 389 Directory Server
  • LDAP
  • Kerberos

Una catena di vulnerabilita in FreeIPA e 389 Directory Server puo consentire a un client anonimo di creare credenziali amministrative riutilizzabili in un dominio Linux. FreeIPA e spesso usato come soluzione di Identity Management per controllare chi puo autenticarsi e quali privilegi possiede, appoggiandosi a un database LDAP gestito da 389 Directory Server.
Leggi tutto …
Assalto AI Autonomo: migliaia di credenziali rubate in 6 ore, cloud e supply chain nel mirino
Featured

Assalto AI Autonomo: migliaia di credenziali rubate in 6 ore, cloud e supply chain nel mirino

news 09 Settembre 2026 Visite: 283
  • agenti autonomi
  • #cloud security
  • furto credenziali
  • intelligenza artificiale
  • supply chain attack
  • threatintelligence

Gli attacchi informatici stanno entrando in una nuova fase in cui la intelligenza artificiale non e piu solo un supporto, ma diventa un moltiplicatore operativo. In un recente caso osservato nel panorama della cybersecurity, un attore motivato dal profitto ha usato agenti AI autonomi e una struttura multi agente per realizzare una campagna di credential harvesting su larga scala in meno di sei ore, compromettendo migliaia di credenziali di terze parti.

Leggi tutto …
  1. BengalSEO avvelena Bing: link in cima, malware MayaBot e finto supporto tecnico in un click
  2. JSCeal colpisce Google: cookie rubati aggirano le difese e svuotano i browser Chromium
  3. Phishing Device Code su Wi‑Fi d’Hotel: rubano accessi Microsoft 365 aggirando la MFA senza password
  4. Vishing Help Desk su Microsoft 365: rubano token e bypassano MFA, poi estorcono dati nel cloud

Pagina 5 di 246

  • 1
  • 2
  • 3
  • 4
  • 5
  • 6
  • 7
  • 8
  • 9
  • 10
  • 3
  • 4
  • 5
  • 6
  • 7

Per rimanere aggiornato iscriviti alla nostra newsletter

Cyber pillole più lette

  • Pillole di analisi forense: I file Thumbs.db
  • Pillole di Pentration Testing: Un altro punto di vista sulle vulnerabilità: CWE
  • APC Injection
  • Pillole di Ethical hacking: Shodan, il motore di ricerca più pericoloso al mondo
  • Fuzzy Hashing
  • Come un malware può Killare un antivirus.
  • Come #Emotet da trojan bancario è diventato la più grande botnet in attività
  • DLL Injection in linguaggio C

Articoli più letti

  • Ancora app fraudolente, ancora su Google Play Store: Android nell’occhio del ciclone
  • Home
  • Geolocalizzazione, tutto ciò che devi sapere: pericoli e sfide
  • Un malware attacca gli sportelli Bancomat e gli fa sputare banconote all’impazzata!
  • Nuovo report evidenzia l’importanza strategica del fattore umano negli attacchi cyber

CybersecurityUP

CybersecurityUP è una BU di Fata Informatica.
Dal 1994 eroghiamo servizi di sicurezza IT per grandi organizzazioni sia civili che militari.

  • Ethical Hacking
  • Penetration Testing
  • Security Code Review
  • SOC 24x7
Image
Image
Image
Via Tiburtina 912,
CAP 00156,
ROMA

Lunedì-venerdì
09:00 - 13:00
14:00 - 18:00

+39 06 4080 0490
amministrazione@fatainformatica.com
marketing@fatainformatica.com
commerciali@fatainformatica.com

Contattaci

Necessiti dei nostri servizi di Cybersecurity?
Contattaci

Privacy policy

Ti invitiamo prendere visione della nostra
privacy policy  per la protezione dei tuoi dati personali.

Disclaimer
Alcune delle foto presenti su Cybersecurityup.it potrebbero essere state prese da Internet e quindi valutate di pubblico dominio. Se i soggetti o gli autori avessero qualcosa in contrario alla pubblicazione, lo possono segnalare via email alla redazione che provvederà prontamente alla rimozione delle immagini utilizzate.
  • Servizi
    • Servizi di Cyber Security
    • SOC +
    • Dark Watch
    • ThirdEye
    • Cybersecurity assessment
    • Servizi di Vulnerability Assessment e Penetration Testing
    • Software Firma Digitale
  • Training
    • Professional
      • Path Overview
      • Hacker Path
      • SOC Analyst Path
      • Forensic Analyst Path
      • Malware Analyst Path
      • Threat Intelligence Path
    • Awareness
      • Cybersecurity awareness
      • Formazione NIS2 per Board
    • Manager
      • Certified Information Security Officer
  • Certificazioni
  • HackMeUP
  • Knowledge Hub
    • Hub Overview
    • News
    • Cybersecurity Pills
    • MITRE ATT&CK Lens
    • CISO Corner
    • Podcast
  • Student's Wall
  • Eventi
  • Contatti