
Il gruppo ransomware The Gentlemen, attivo nel modello ransomware as a service, sta investendo in modo aggressivo in strumenti dedicati a disattivare le difese prima della cifratura. Il punto chiave della strategia è una suite di EDR killer consegnata agli affiliati per terminare processi di sicurezza e ridurre la probabilità di rilevamento durante la fase di intrusione e movimento laterale.
La sicurezza WordPress torna sotto i riflettori dopo una vasta azione internazionale che ha colpito l’infrastruttura malevola legata a SocGholish, noto anche come FakeUpdates. Nell’ambito di Operation Endgame le autorità hanno interrotto le operazioni di 106 server utilizzati per distribuire il malware e hanno ripulito 14971 siti WordPress compromessi che venivano sfruttati come veicolo di infezione.
La scelta tra un CISO interno a tempo pieno e un virtual CISO è diventata una delle decisioni più importanti per le aziende di fascia mid market che vogliono migliorare la cybersecurity senza far esplodere i costi. I dati del 2026 CISO Report mostrano un problema strutturale: non è la mancanza di strumenti a bloccare la maturità della sicurezza, ma la carenza di leadership e governance.
Un recente attacco informatico ha mostrato come i criminali legati al ransomware DragonForce stiano alzando il livello di sofisticazione, sfruttando infrastrutture legittime per nascondere le comunicazioni malevole. Al centro della campagna c’è un trojan di accesso remoto personalizzato sviluppato in Go, chiamato Backdoor Turn, usato per occultare il traffico di comando e controllo all’interno dei relay di Microsoft Teams.
Questa settimana la cybersecurity ha mostrato un quadro chiaro e inquietante: la fiducia è diventata la nuova superficie di attacco. Non si parla solo di malware tradizionale, ma di tecniche che sfruttano strumenti legittimi e abitudini quotidiane per ottenere accesso, rubare credenziali e monetizzare il traffico.
Nel panorama della cybersecurity del 2026 il ransomware INC si è affermato come una delle minacce più rilevanti nel modello ransomware as a service. Dalla comparsa nell’estate 2023 il gruppo avrebbe rivendicato oltre 830 vittime, mostrando una crescita rapida favorita anche dai cambiamenti nel mercato criminale dopo le difficoltà incontrate da grandi brand del ransomware.
Un recente caso di cyber attacco contro una piccola azienda automobilistica francese mostra come la rimozione di un server di comando e controllo non basti a fermare un intruso. Dopo l’accesso iniziale, un attaccante francofono ha installato un keylogger e ha sottratto credenziali bancarie e di posta elettronica, puntando a ottenere dati che le vittime digitano ogni giorno, come password per email, home banking e portali governativi.
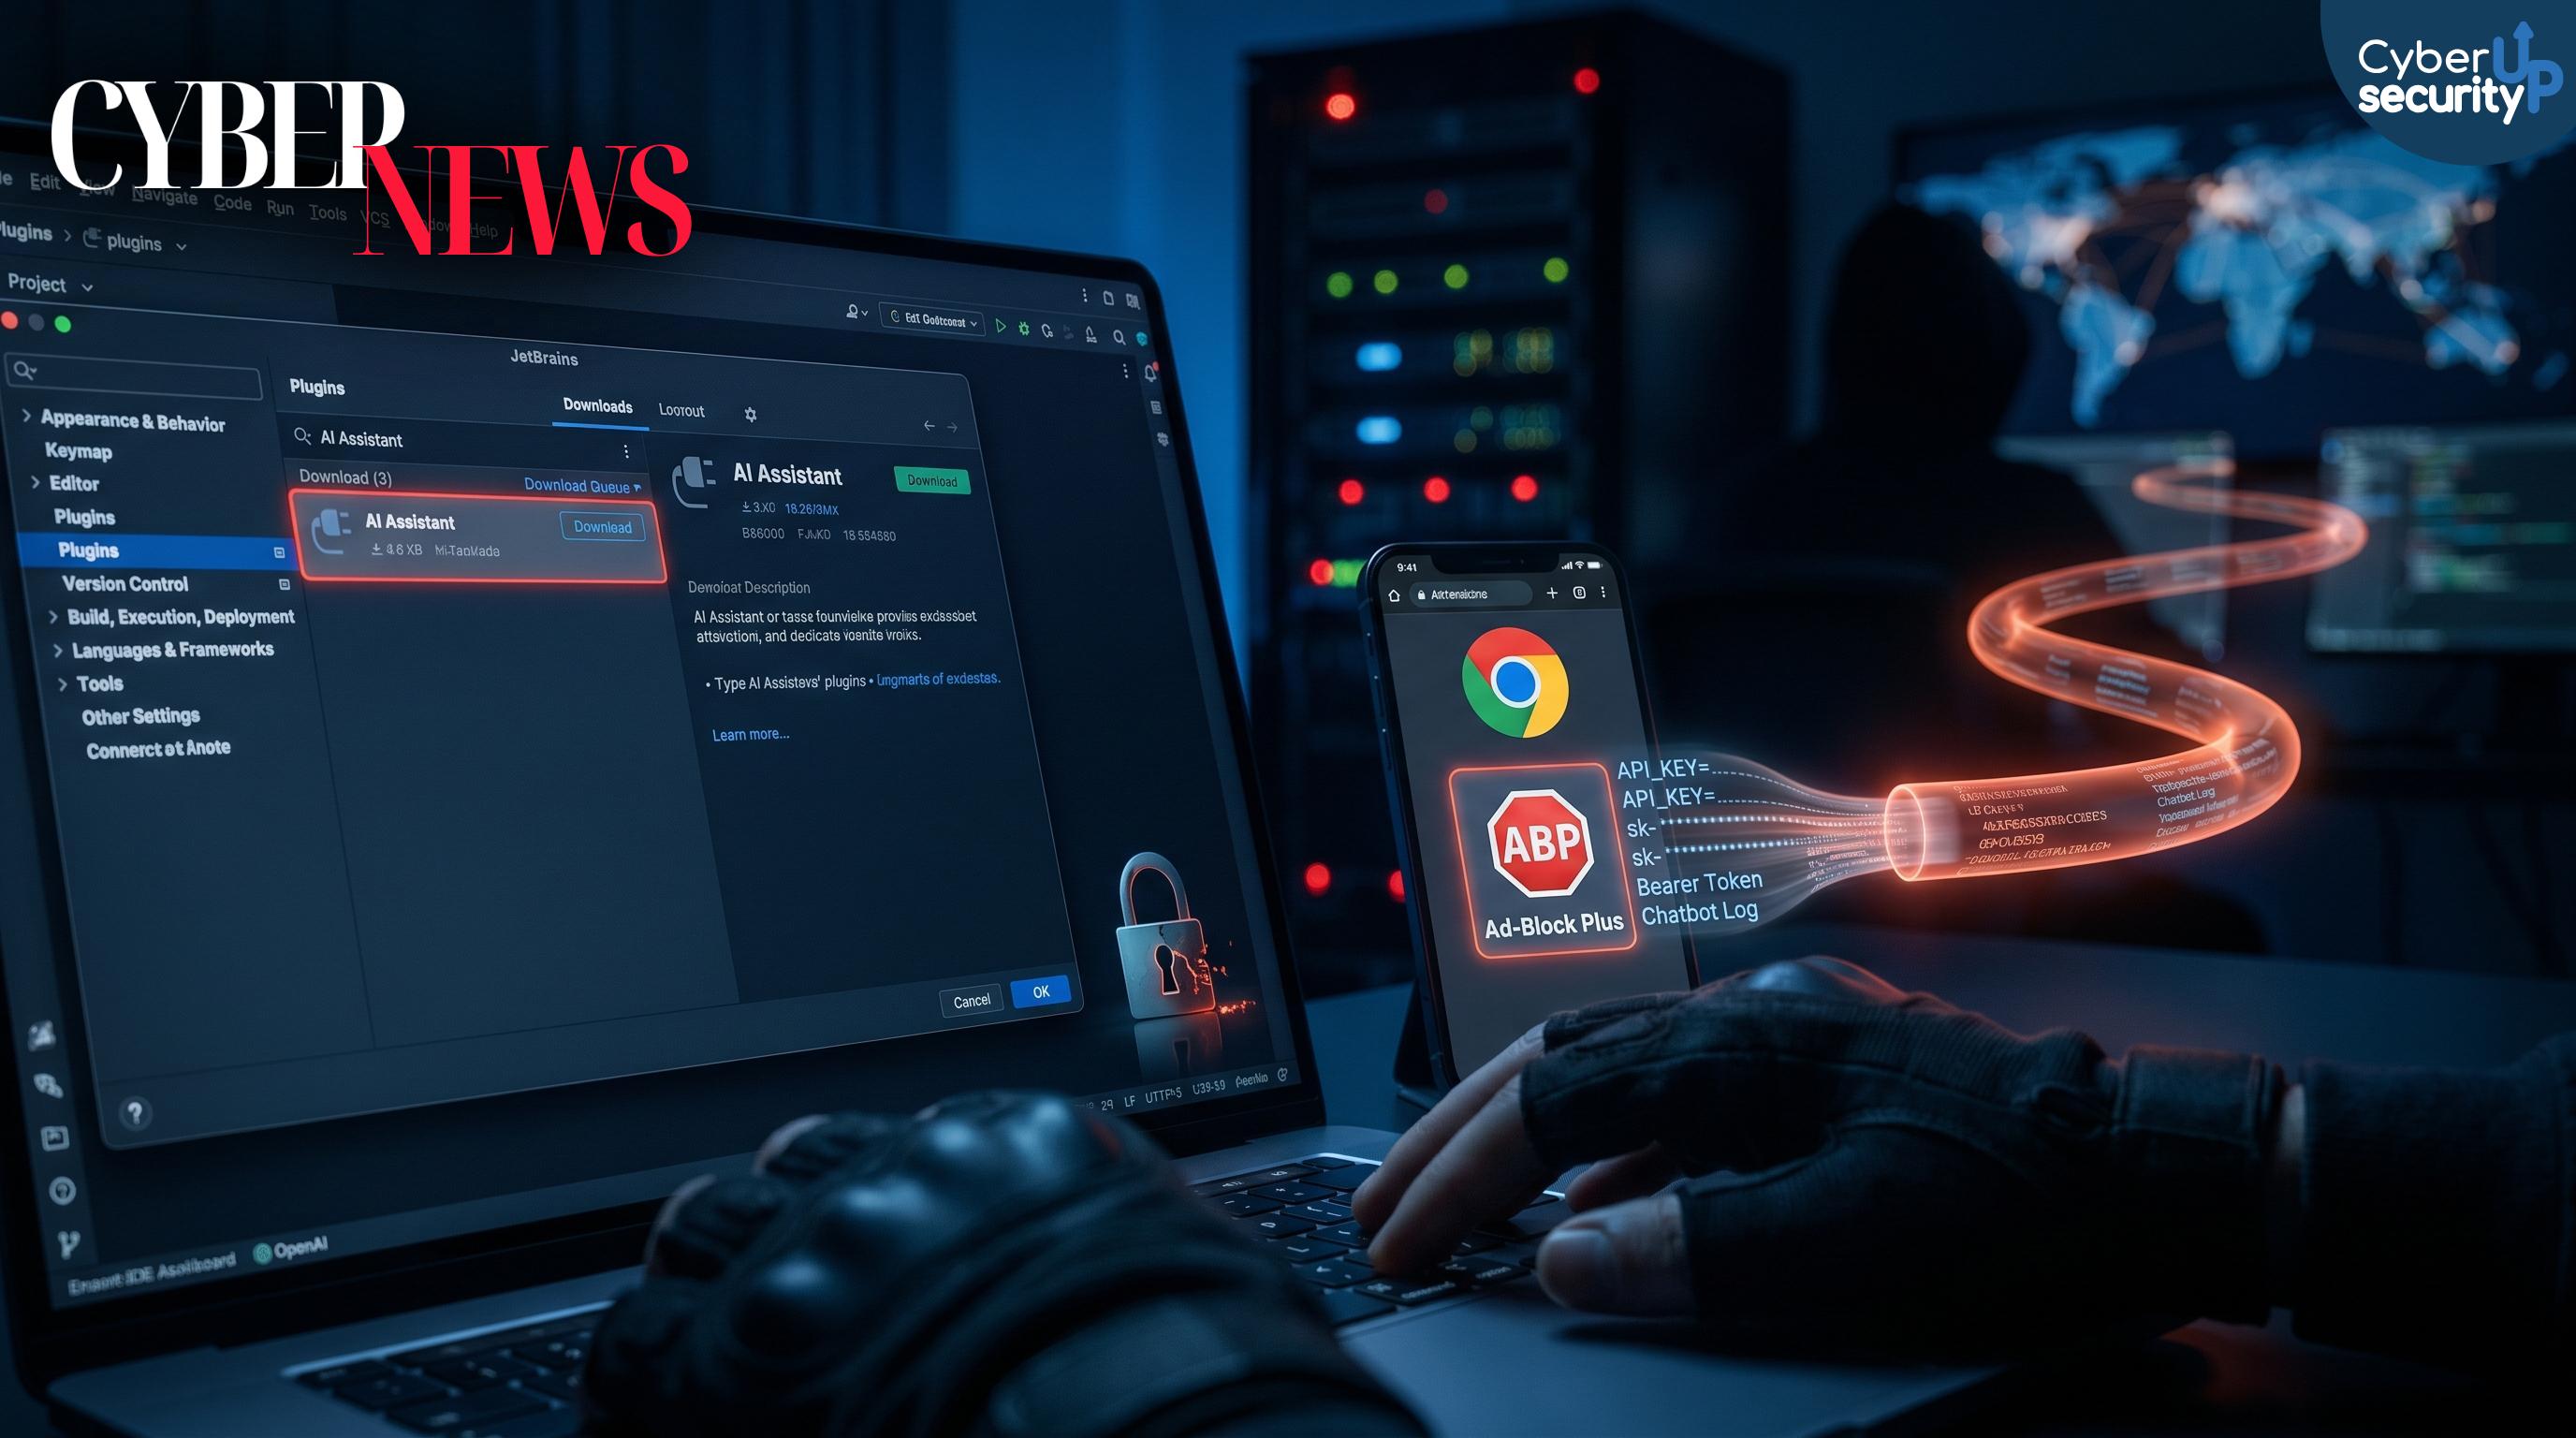
Una campagna malware mirata agli sviluppatori sta sfruttando due canali molto usati, plugin per JetBrains e estensioni per Google Chrome, con un obiettivo chiaro: rubare dati legati ai servizi di intelligenza artificiale, come chiavi API e conversazioni con chatbot. Il caso evidenzia quanto la sicurezza della supply chain software e degli strumenti di produttività sia diventata centrale per chi lavora con codice e servizi AI a pagamento.
Nir Zuk è una figura chiave nella storia della cybersecurity moderna, noto per aver contribuito a cambiare il modo in cui aziende e istituzioni proteggono reti e dati. Il suo percorso è spesso citato come esempio di evoluzione del settore, perché parte da un passato tecnico e sperimentale e arriva alla creazione di tecnologie che oggi sono standard di mercato.
Le campagne ClickFix stanno ampliando in modo significativo le tecniche di distribuzione malware grazie a nuovi loader e a esche basate su falsi aggiornamenti. Il punto di partenza è quasi sempre lo stesso: una pagina o un contenuto compromesso che spinge la vittima a eseguire comandi PowerShell forniti dagli attaccanti, spesso presentati come passaggi di risoluzione problemi o verifiche di sicurezza.
- Phishing Nordcoreano su GitHub: VS Code diventa Trojan e svuota wallet crypto
- Allarme Microsoft Falso: NarwhalRAT nordcoreano entra via ZIP e link LNK, rubando tutto in silenzio
- Spionaggio Cinese con INFINITERED: email rubate in silenzio sfruttando regole di compliance di Google Workspace
- Cyberattacchi in Accelerazione: zero-day Chrome, supply chain infetta e phishing “as a service” colpiscono più veloce delle patch